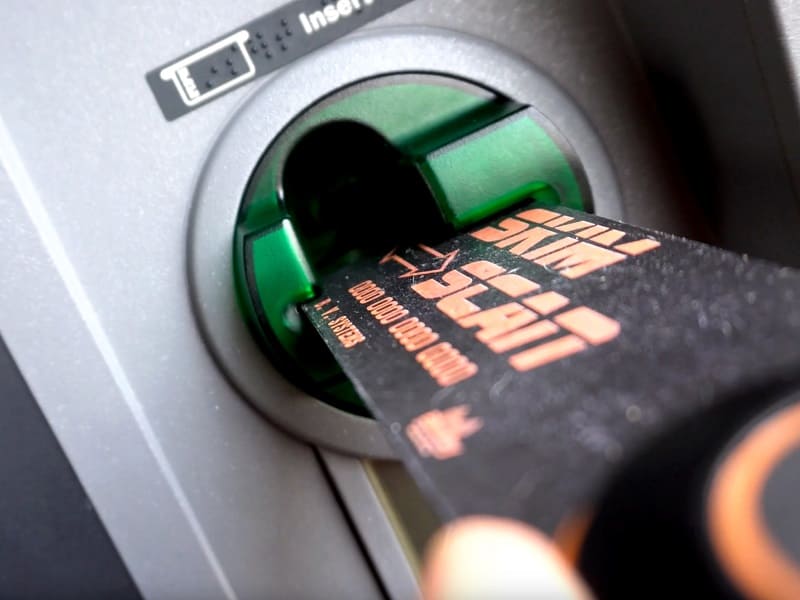
Lo skimming è una tecnica fraudolenta utilizzata per catturare i dati delle carte di pagamento e impiegarli per effettuare transazioni non autorizzate o tentare di sottrarre denaro. Il fenomeno riguarda soprattutto bancomat, terminali POS e, in alcune forme, anche i sistemi di pagamento online.
Il termine deriva dall’inglese to skim, che significa “sfiorare” o “raccogliere superficialmente”, e descrive l’acquisizione illecita delle informazioni contenute nella banda magnetica o trasmesse durante una transazione. Le tecniche moderne possono coinvolgere dispositivi elettronici, software contraffatti e sistemi di pagamento compromessi, rendendo la minaccia più articolata rispetto alle forme tradizionali.
Lo skimming si distingue da altre frodi rivolte agli sportelli automatici, come il jackpotting, che mira a compromettere il funzionamento dell’ATM per provocare l’erogazione fraudolenta di grandi quantità di contante. Lo skimming, invece, ha come obiettivo principale la sottrazione dei dati delle carte dei clienti, che possono essere utilizzati per tentare acquisti, prelievi o altre operazioni illecite.
Sebbene l’evoluzione dei sistemi di pagamento abbia introdotto tecnologie più sicure, come i chip EMV, i pagamenti contactless e la tokenizzazione, il rischio non è completamente scomparso. Comprendere come funziona lo skimming, quali sono i suoi segnali caratteristici e quali precauzioni adottare è quindi importante per proteggere i propri dati finanziari e ridurre le possibilità di frode.
Le origini e l’evoluzione dello skimming
Lo skimming è una tecnica di frode che si è sviluppata parallelamente alla diffusione delle carte di pagamento elettroniche e degli sportelli automatici. Le prime forme documentate consistevano nella copia illecita dei dati contenuti nella banda magnetica della carta, effettuata soprattutto negli esercizi commerciali attraverso dispositivi capaci di leggere e memorizzare le informazioni senza che il titolare se ne accorgesse.
Con la crescente diffusione degli ATM, a partire dagli anni Duemila lo skimming si è spostato sempre più verso gli sportelli automatici. I criminali hanno iniziato a utilizzare lettori contraffatti, sistemi per l’acquisizione del PIN e dispositivi sempre più difficili da distinguere dai componenti originali.
La diffusione delle carte con chip EMV ha reso più difficile la semplice clonazione della banda magnetica, favorendo l’evoluzione delle tecniche di attacco. Tra queste si è affermato lo shimming, che sfrutta dispositivi molto sottili inseriti all’interno del lettore per intercettare alcune comunicazioni della carta.
Più recentemente, lo skimming si è esteso anche al mondo digitale attraverso il web skimming, che consente di sottrarre dati di pagamento compromettendo siti e sistemi utilizzati per gli acquisti online. L’evoluzione dello skimming mostra quindi un continuo adattamento delle tecniche fraudolente alle nuove tecnologie di pagamento.
Come funziona lo skimming?
Il processo dello skimming finanziario si articola in diverse fasi, attraverso le quali i criminali informatici cercano di acquisire i dati delle carte di pagamento e utilizzarli per compiere frodi. L’attacco può coinvolgere dispositivi fisici, sistemi di pagamento compromessi o, nel caso del web skimming, pagine di pagamento online.
Acquisizione dei dati
Skimmer
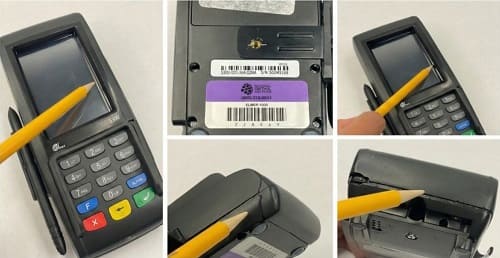
La prima fase consiste nella cattura illecita delle informazioni della carta durante una normale operazione. Negli ATM o nei POS, i criminali possono installare dispositivi contraffatti, chiamati skimmer, capaci di leggere i dati della banda magnetica. In altri casi, possono tentare di intercettare le comunicazioni del chip attraverso tecniche più sofisticate.
Quando l’obiettivo è ottenere anche il codice PIN, possono essere utilizzati sistemi di osservazione nascosta o tastiere alterate. La cattura dei dati della carta e quella del PIN sono operazioni distinte e non sempre avvengono insieme.
Raccolta e trasferimento delle informazioni
I dati acquisiti possono essere memorizzati nel dispositivo fraudolento e successivamente recuperati, oppure trasferiti attraverso sistemi di comunicazione senza fili. La modalità dipende dalla tecnologia impiegata e dal tipo di attacco.
Utilizzo fraudolento
Le informazioni raccolte possono essere impiegate per tentare transazioni non autorizzate, prelievi fraudolenti o clonazioni della banda magnetica, quando le condizioni tecniche lo consentono. I dati possono inoltre essere combinati con altre informazioni personali rubate.
È importante sottolineare che il possesso dei dati di una carta non garantisce automaticamente la possibilità di utilizzarla: i sistemi di pagamento applicano controlli, autenticazioni e meccanismi antifrode che possono bloccare le operazioni sospette.
Skimming agli ATM
Lo skimming agli ATM è una delle forme più note di questa frode. L’obiettivo consiste nel sottrarre i dati della carta durante un normale prelievo o un’altra operazione, utilizzando dispositivi fraudolenti progettati per confondersi con i componenti originali dello sportello automatico.
La tecnica tradizionale si concentra principalmente su due elementi dell’ATM: il lettore della carta e il sistema utilizzato per l’inserimento del PIN. La combinazione dei due può permettere ai criminali di associare i dati della carta al relativo codice segreto, aumentando le possibilità di un successivo utilizzo fraudolento.
Il lettore di carte
Lo skimmer può essere collocato sopra o all’interno del lettore originale, in modo da intercettare le informazioni trasmesse dalla carta durante l’inserimento. I dispositivi più recenti possono essere estremamente discreti e difficili da distinguere a prima vista dai componenti autentici dell’ATM.
Lo skimming tradizionale riguarda soprattutto i dati della banda magnetica. Le carte dotate di chip EMV, invece, utilizzano meccanismi di autenticazione più avanzati che rendono molto più complessa la semplice clonazione dei dati del chip.
La cattura del PIN
Per completare l’attacco, i criminali possono cercare di ottenere anche il PIN attraverso sistemi di osservazione nascosta o componenti contraffatti applicati alla tastiera. La cattura del PIN è una fase distinta dalla lettura dei dati della carta e non è necessariamente presente in ogni episodio di skimming.
La presenza di dispositivi aggiuntivi non significa, tuttavia, che un ATM sia certamente compromesso. Per questo è importante osservare eventuali anomalie, coprire la tastiera durante l’inserimento del PIN e interrompere l’operazione se il lettore o la tastiera presentano elementi insoliti.
Le contromisure e il deep-insert skimming
Per contrastare lo skimming tradizionale, gli operatori degli ATM hanno introdotto diversi sistemi anti-skimmer, progettati per rendere più difficile l’applicazione di dispositivi contraffatti sul lettore della carta. Alcuni utilizzano particolari conformazioni della bocchetta e componenti esterni che rendono più difficile sovrapporre una mascherina fraudolenta senza lasciare evidenti anomalie.
L’evoluzione delle contromisure ha favorito anche lo sviluppo di tecniche più sofisticate, tra cui il deep-insert skimming. In questo caso, invece di applicare un dispositivo sopra il lettore, il componente fraudolento viene collocato all’interno della fessura di inserimento della carta, dove risulta molto più difficile individuarlo attraverso una semplice ispezione visiva.
Il dispositivo è progettato per interferire con la lettura dei dati della carta durante il normale funzionamento dell’ATM. Poiché rimane nascosto all’interno del lettore, lo sportello può apparire perfettamente integro e la carta può essere inserita e restituita senza anomalie evidenti. Questa caratteristica rende il deep-insert skimming particolarmente insidioso e permette di aggirare alcune delle protezioni fisiche sviluppate contro gli skimmer applicati esternamente.
Come è catturato il PIN?
L’acquisizione dei dati della carta non implica automaticamente il possesso del PIN, che costituisce quindi un obiettivo separato. I criminali possono cercare di ottenere il codice attraverso sistemi di osservazione nascosta, come microcamere, oppure mediante componenti contraffatti associati alla tastiera.
Per questo motivo, anche quando non sono visibili anomalie sul lettore della carta, è importante coprire la tastiera con una mano durante l’inserimento del PIN. Questa semplice precauzione può ostacolare la registrazione del codice attraverso una telecamera nascosta.
Il deep-insert skimming dimostra così come la sicurezza degli ATM sia il risultato di un continuo confronto tra nuove contromisure e nuove tecniche di frode: quando una protezione rende più difficile un metodo di attacco, i criminali possono cercare modalità alternative per raggiungere lo stesso obiettivo.
Skimming nei POS
Lo skimming nei POS (Point of Sale) estende il rischio dai bancomat ai terminali utilizzati quotidianamente per i pagamenti in negozi, ristoranti, distributori di carburante e altri esercizi commerciali. A differenza degli ATM, i POS possono essere spostati, sostituiti o temporaneamente sottratti al controllo del cliente, creando condizioni diverse per una possibile manomissione.
Una delle modalità di attacco consiste nella manomissione fisica del terminale. Un dispositivo fraudolento può essere applicato al lettore della carta o alla tastiera, oppure il terminale può essere sostituito con un apparecchio modificato. L’obiettivo è intercettare i dati della carta durante la transazione senza alterare in modo evidente il normale funzionamento del POS.
Un altro rischio si presenta quando la carta è allontanata dalla vista del titolare. In passato, soprattutto in alcuni contesti commerciali, il personale poteva prendere la carta e portarla altrove per completare il pagamento. Questa situazione può facilitare la lettura illecita dei dati attraverso dispositivi non autorizzati. Per questo è preferibile, quando possibile, mantenere il controllo della propria carta e verificare direttamente il terminale utilizzato per il pagamento.
Anche l’ambiente commerciale può favorire la frode: durante un acquisto il cliente tende a prestare maggiore attenzione alla transazione e all’interazione con il personale che ai dettagli del dispositivo.
I moderni sistemi di pagamento, basati su chip EMV, contactless e meccanismi di autenticazione, hanno tuttavia reso più difficile la semplice acquisizione e riutilizzazione dei dati. La sicurezza dipende anche dalla corretta gestione dei terminali, dagli aggiornamenti software e dai controlli effettuati dagli esercenti.
Lo skimming nei POS mostra quindi che la protezione dei dati di pagamento richiede una combinazione di sicurezza tecnologica, controllo dei dispositivi e attenzione da parte dell’utente.
Web skimming: lo skimming passa online
Il web skimming, chiamato anche digital skimming, trasferisce la sottrazione fraudolenta dei dati delle carte dal mondo fisico a quello digitale. In questo caso i criminali non devono manomettere un ATM o un POS, ma compromettono un sito di commercio elettronico, un componente del sito o un servizio di terze parti per intercettare le informazioni inserite durante un acquisto. Il termine Magecart viene spesso utilizzato per indicare campagne e gruppi criminali associati a questo tipo di attacco.
Come funziona il web skimming?
web-skimming
L’attacco può svilupparsi attraverso diverse fasi.
Compromissione del sito o di un servizio esterno. I criminali sfruttano una vulnerabilità del sito, di un componente software oppure di un servizio di terze parti integrato nella pagina.
Inserimento del codice malevolo. Una volta ottenuto l’accesso, possono introdurre uno script JavaScript capace di intercettare le informazioni inserite dall’utente nelle pagine dedicate al pagamento.
Acquisizione dei dati. Durante la compilazione del modulo, lo script può raccogliere informazioni come nome, numero della carta, data di scadenza e codice di sicurezza, a seconda di ciò che viene inserito e di come è strutturato il sistema di pagamento.
Esfiltrazione. Le informazioni raccolte possono essere trasferite a un’infrastruttura controllata dagli attaccanti. Nel frattempo, l’acquisto può concludersi normalmente, rendendo la frode particolarmente difficile da riconoscere.
Perché è difficile da individuare?
Il web skimming può risultare quasi invisibile all’utente. Un sito compromesso può continuare a funzionare normalmente e presentare un indirizzo HTTPS e un certificato valido. Questi elementi garantiscono la sicurezza della connessione, ma non dimostrano che il sito non sia stato compromesso.
Un ulteriore rischio deriva dagli attacchi alla supply chain: invece di colpire direttamente un singolo negozio online, i criminali possono compromettere un servizio o un componente software utilizzato da numerosi siti. In questo modo, un’unica compromissione può potenzialmente coinvolgere una grande quantità di utenti.
La diffusione di tokenizzazione, autenticazione forte e sistemi antifrode rende comunque più difficile utilizzare i dati rubati, ma non elimina il rischio di sottrazione delle informazioni.
Rischi e conseguenze dello skimming
Lo skimming può produrre un effetto a catena le cui conseguenze economiche e organizzative coinvolgono titolari delle carte, esercenti e intermediari finanziari. La gravità del danno dipende dal tipo di dati sottratti, dalla rapidità con cui viene individuata la frode e dalle misure di sicurezza adottate.
Conseguenze per il titolare della carta
Il titolare della carta è la vittima più direttamente coinvolta. La conseguenza più evidente è il rischio di transazioni o prelievi non autorizzati, che possono ridurre la disponibilità sul conto o utilizzare parte del plafond della carta.
Alla perdita economica possono aggiungersi disagi pratici, come il blocco e la sostituzione della carta, oltre al tempo necessario per verificare i movimenti, contestare le operazioni e seguire le procedure previste dalla banca. In presenza di operazioni non autorizzate, è importante segnalare tempestivamente l’accaduto all’istituto emittente.
Quando lo skimming avviene online, i dati sottratti possono comprendere anche informazioni personali e di contatto. Se queste informazioni vengono associate ad altri dati ottenuti illecitamente, possono aumentare il rischio di ulteriori frodi o tentativi di furto d’identità.
Conseguenze per gli esercenti
Un negozio, un ristorante o un sito di e-commerce coinvolto in un episodio di skimming può subire danni economici e reputazionali. L’attività può dover sostenere costi per individuare la compromissione, mettere in sicurezza i sistemi, sostituire eventuali dispositivi manomessi e ripristinare l’infrastruttura informatica.
Nel caso degli e-commerce, la compromissione dei dati di pagamento può inoltre richiedere verifiche sulla conformità agli standard di sicurezza, come il PCI DSS, e sugli obblighi previsti dalla normativa sulla protezione dei dati personali.
Conseguenze per banche e intermediari
Anche gli intermediari finanziari devono sostenere costi significativi per gestire le frodi, sostituire le carte compromesse e rafforzare i sistemi di sicurezza. A questi si aggiungono gli investimenti nei sistemi di monitoraggio delle transazioni e negli strumenti antifrode, capaci di individuare comportamenti anomali e bloccare tempestivamente operazioni sospette.
La prevenzione dello skimming rappresenta quindi un impegno condiviso: l’utente deve proteggere i propri strumenti di pagamento, l’esercente deve mantenere sicuri i terminali e i sistemi informatici, mentre gli intermediari devono monitorare continuamente le transazioni e aggiornare le proprie difese.
Come riconoscere un possibile skimming?
Non sempre è possibile individuare uno skimmer a occhio nudo, perché i dispositivi fraudolenti possono essere progettati per imitare fedelmente quelli originali. Tuttavia, alcuni segnali meritano attenzione.
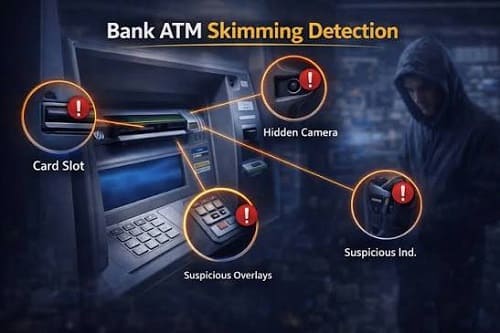
Come riconoscerlo
Componenti fuori posto: lettore di carte, tastiera o cornice che sembrano allentati, sporgenti o diversi dal solito.
Alterazioni insolite: adesivi, coperture, elementi aggiunti o tracce di manomissione sullo sportello.
Comportamenti anomali: carta trattenuta senza motivo, transazioni ripetutamente interrotte o messaggi inattesi.
Addebiti sospetti: notifiche o movimenti sul conto che non corrispondono alle operazioni effettuate.
Un singolo segnale non costituisce una prova certa di skimming, ma può essere sufficiente per interrompere l’operazione e informare il gestore o la banca.
Come difendersi dallo skimming?
La prevenzione si basa su una combinazione di attenzione dell’utente, sicurezza tecnologica e monitoraggio delle transazioni.
Precauzioni agli sportelli ATM
Prima di utilizzare un bancomat, è opportuno osservare il lettore e la tastiera, verificando che non presentino anomalie evidenti. Durante la digitazione del PIN, è consigliabile coprire la tastiera con una mano, anche se non si notano dispositivi sospetti.
Quando possibile, è preferibile utilizzare sportelli collocati in luoghi sicuri, come filiali bancarie o aree sorvegliate, evitando apparecchiature che mostrano segni di manomissione.
Uso consapevole delle carte
Per ridurre i rischi è utile preferire, quando disponibili e appropriati, i pagamenti con chip o contactless, che adottano meccanismi di sicurezza diversi dalla semplice lettura della banda magnetica. È comunque importante ricordare che nessuna tecnologia elimina ogni forma di frode.
È inoltre consigliabile non perdere di vista la carta durante un pagamento e controllare che il terminale utilizzato sia quello previsto dall’esercente.
Monitoraggio e notifiche
L’attivazione delle notifiche in tempo reale e il controllo periodico dell’estratto conto consentono di individuare rapidamente movimenti sospetti. In presenza di un’operazione non riconosciuta, è importante contattare immediatamente la banca o l’emittente della carta, seguendo le procedure previste.
Cosa fare se si sospetta di essere vittima di skimming?
Se si sospetta che i dati della propria carta siano stati acquisiti illecitamente, è importante agire tempestivamente.
- Contattare la banca o l’emittente attraverso i canali ufficiali.
- Bloccare o sospendere la carta, se indicato dall’istituto.
- Controllare i movimenti e segnalare le transazioni non autorizzate.
- Cambiare eventuali credenziali compromesse, soprattutto se la frode è avvenuta online e le password sono state riutilizzate.
- Conservare le informazioni utili, come ricevute, notifiche, data, luogo e dettagli delle operazioni.
- Presentare denuncia, quando opportuno, secondo le indicazioni della banca e delle autorità competenti.
È fondamentale utilizzare esclusivamente numeri di telefono, siti web e applicazioni ufficiali per comunicare con il proprio istituto, soprattutto dopo aver ricevuto messaggi sospetti.
Skimming e sicurezza dei sistemi di pagamento
La lotta allo skimming non dipende soltanto dal comportamento degli utenti. Banche, circuiti di pagamento, produttori di ATM ed esercenti devono adottare misure di sicurezza che rendano più difficile l’acquisizione e l’utilizzo fraudolento dei dati.
Tra queste rientrano il monitoraggio delle transazioni, l’analisi dei comportamenti anomali, la protezione dei terminali, gli aggiornamenti software, la manutenzione degli sportelli e l’impiego di tecnologie di autenticazione e tokenizzazione.
Nei pagamenti digitali, la tokenizzazione può ridurre l’esposizione dei dati reali della carta, sostituendoli con identificative digitali utilizzabili in contesti specifici. Anche la conformità agli standard di sicurezza e la corretta gestione dei fornitori contribuiscono a limitare il rischio.
Il futuro dello skimming
L’evoluzione dei sistemi di pagamento sta modificando le tecniche utilizzate dai criminali. La diffusione di chip EMV, pagamenti contactless, tokenizzazione e autenticazione avanzata rende meno efficace la semplice clonazione della banda magnetica nei contesti che applicano correttamente i controlli di sicurezza.
Tuttavia, le minacce non scompaiono: possono spostarsi verso terminali vulnerabili, infrastrutture digitali compromesse, siti di commercio elettronico e tecniche di ingegneria sociale. Anche l’integrazione tra frodi online e offline può rendere più complessa l’individuazione degli attacchi.
In futuro, la protezione richiederà quindi una combinazione sempre più stretta tra sicurezza hardware, software, analisi comportamentale e consapevolezza degli utenti. La prevenzione resterà essenziale, perché la tecnologia può ridurre il rischio, ma non sostituisce il controllo delle operazioni e la tempestiva segnalazione delle anomalie.

