Un Supply Chain Attack è un attacco informatico che sfrutta una vulnerabilità presente nella catena di fornitura di un’organizzazione per raggiungere uno o più obiettivi finali. A differenza di un attacco diretto, il criminale informatico può quindi compromettere un fornitore, un componente software, una libreria, un servizio cloud o un sistema utilizzato dal bersaglio e sfruttare successivamente il rapporto di fiducia esistente.
La crescente interconnessione tra aziende, fornitori e servizi digitali ha reso la supply chain un elemento fondamentale dell’economia moderna, ma allo stesso tempo ha ampliato la superficie di attacco. Un’organizzazione può infatti adottare efficaci sistemi di sicurezza e risultare comunque esposta a una compromissione originata da un soggetto esterno.
Il problema assume particolare rilevanza nel settore informatico. Software di terze parti, aggiornamenti automatici, pacchetti open source, piattaforme cloud e strumenti di sviluppo vengono infatti integrati quotidianamente nelle infrastrutture aziendali. Compromettere uno di questi elementi può consentire all’attaccante di raggiungere contemporaneamente numerose organizzazioni.
I Supply Chain Attack sono quindi particolarmente insidiosi perché sfruttano non soltanto una vulnerabilità tecnica, ma anche la fiducia che lega un’organizzazione ai propri fornitori e alle tecnologie che utilizza.
Che cos’è un Supply Chain Attack
Il termine Supply Chain Attack, o attacco alla catena di fornitura, indica una categoria di attacchi informatici nei quali l’aggressore utilizza un elemento della supply chain come punto di ingresso verso il proprio obiettivo.
La catena di fornitura non deve essere necessariamente costituita da componenti fisici. Nel contesto della cybersicurezza comprende anche software, librerie, sistemi operativi, servizi cloud, piattaforme SaaS, fornitori di servizi IT, aggiornamenti e infrastrutture digitali.
Il principio fondamentale è quindi quello della compromissione indiretta. Invece di attaccare direttamente l’organizzazione più protetta, il criminale può cercare un anello più vulnerabile della catena.
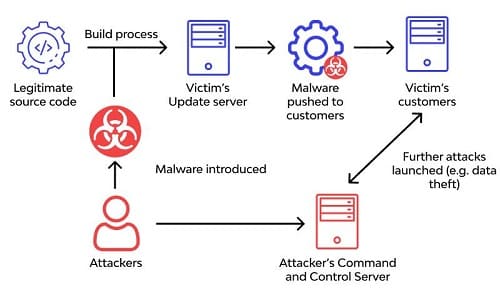
Ad esempio, un’azienda potrebbe utilizzare un determinato software distribuito da un fornitore esterno. Se l’attaccante riesce a compromettere il processo di sviluppo o distribuzione del software, può inserire codice malevolo nell’applicazione. Quando il programma è successivamente installato o aggiornato dai clienti, il codice raggiunge anche i sistemi delle organizzazioni bersaglio.
In questo scenario, l’elemento apparentemente affidabile diventa il veicolo attraverso cui l’attacco viene distribuito.
Come funziona un Supply Chain Attack
Il funzionamento di un Supply Chain Attack si basa sulla manipolazione della fiducia operativa esistente tra un’organizzazione e i soggetti, i software e i servizi dai quali essa dipende. Invece di attaccare direttamente il bersaglio principale, il cybercriminale cerca di individuare un elemento della catena di fornitura che presenti livelli di sicurezza inferiori o che disponga di un accesso privilegiato ai sistemi dell’organizzazione.
Fornitori di servizi IT, software house, piattaforme cloud, consulenti esterni, librerie open source e produttori di componenti tecnologici possono quindi diventare punti di ingresso indiretti verso organizzazioni più difficili da colpire direttamente.
Il principio può essere rappresentato schematicamente come:
Attaccante → Fornitore compromesso → Software, servizio o componente compromesso → Organizzazione vittima
La particolarità dell’attacco consiste nel fatto che l’elemento utilizzato per penetrare nell’infrastruttura può essere legittimo e normalmente considerato affidabile.
-
Individuazione del punto debole
come funziona un Supply Chain Attack
La prima fase consiste nell’individuazione di un soggetto o di un componente della supply chain che possa essere sfruttato per raggiungere il bersaglio.
L’attaccante può analizzare i rapporti tra un’organizzazione e i suoi fornitori, individuando software utilizzati, servizi esterni, dipendenze, sistemi di aggiornamento o accessi remoti. L’obiettivo è trovare un punto della catena che offra un’opportunità di compromissione.
In alcuni casi il fornitore può essere meno protetto rispetto all’organizzazione che rappresenta il vero obiettivo. In altri, può essere sufficiente compromettere una singola libreria o un componente software utilizzato da migliaia di applicazioni.
-
Compromissione del fornitore
Una volta individuato il punto debole, l’attaccante cerca di ottenere un accesso ai sistemi del fornitore. Le tecniche utilizzate possono essere diverse e comprendere vulnerabilità non corrette, credenziali compromesse, phishing, malware o configurazioni di sicurezza inadeguate.
Questa fase non implica necessariamente che il fornitore sia l’obiettivo finale. Il suo ambiente informatico viene utilizzato come ponte verso altre organizzazioni.
La compromissione può riguardare, ad esempio, l’ambiente di sviluppo di un software, i sistemi utilizzati per distribuire gli aggiornamenti oppure un account dotato di privilegi elevati.
-
Inserimento della componente malevola
Dopo aver ottenuto l’accesso necessario, l’attaccante può cercare di modificare il prodotto o il servizio destinato ai clienti.
Nel caso di un attacco alla supply chain del software, questa fase può consistere nell’inserimento di codice malevolo all’interno di un’applicazione, di una libreria o di un aggiornamento.
Il codice può svolgere diverse funzioni, come creare una backdoor, raccogliere informazioni, consentire l’esecuzione di comandi o stabilire un accesso persistente.
Non tutti i Supply Chain Attack, tuttavia, prevedono necessariamente l’inserimento di malware. L’aggressore può anche sfruttare credenziali, account privilegiati, accessi remoti o configurazioni compromesse del fornitore per raggiungere direttamente i sistemi dei clienti.
-
Distribuzione attraverso un canale affidabile
Questa è una delle caratteristiche più insidiose del Supply Chain Attack.
Il fornitore può continuare a distribuire normalmente il software, l’aggiornamento o il servizio compromesso. Dal punto di vista del cliente, la comunicazione proviene infatti da un soggetto legittimo e precedentemente considerato affidabile.
Un aggiornamento software alterato, per esempio, può essere distribuito attraverso i normali meccanismi utilizzati dall’organizzazione. In questo modo, la componente malevola può raggiungere numerosi clienti senza che ciascuno di essi debba essere attaccato individualmente.
-
Installazione e attivazione
Quando il componente compromesso raggiunge l’organizzazione destinataria, può essere installato o eseguito all’interno dell’infrastruttura.
L’attivazione della minaccia può avvenire immediatamente oppure essere ritardata o condizionata a determinati eventi, a seconda delle caratteristiche del malware e degli obiettivi dell’attaccante.
Il fatto che il software provenga da una fonte legittima può rendere più difficile distinguere il comportamento malevolo da quello normalmente associato al programma. Tuttavia, non significa che l’attacco sia necessariamente invisibile ai sistemi di sicurezza: strumenti di monitoraggio, analisi comportamentale e sistemi EDR possono individuare attività anomale anche quando l’origine del software è considerata affidabile.
-
Movimento laterale e compromissione dell’obiettivo
Dopo aver ottenuto un punto d’appoggio, l’attaccante può cercare di espandere la propria presenza all’interno dell’infrastruttura.
A seconda dei privilegi ottenuti, può tentare di raggiungere altri sistemi, acquisire credenziali, accedere a dati riservati o compromettere ulteriormente la rete.
Questa fase evidenzia perché un Supply Chain Attack possa avere conseguenze molto più ampie rispetto alla compromissione iniziale: un singolo punto debole può diventare il punto di ingresso verso una parte significativa dell’infrastruttura aziendale.
Un attacco basato sulla fiducia
Il principale elemento distintivo di un Supply Chain Attack è quindi il rapporto di fiducia.
In un attacco diretto, l’organizzazione bersaglio può essere in grado di riconoscere e bloccare una connessione o un software sospetto. In un attacco alla supply chain, invece, l’aggressore cerca di fare in modo che la minaccia arrivi attraverso un canale che l’organizzazione utilizza abitualmente e considera legittimo.
La sicurezza della supply chain richiede perciò un approccio più ampio rispetto alla semplice protezione del perimetro aziendale. Non è sufficiente proteggere i propri sistemi: occorre anche conoscere le dipendenze tecnologiche, valutare i fornitori, controllare gli accessi e monitorare continuamente ciò che entra nell’infrastruttura.
Le principali tipologie di Supply Chain Attack
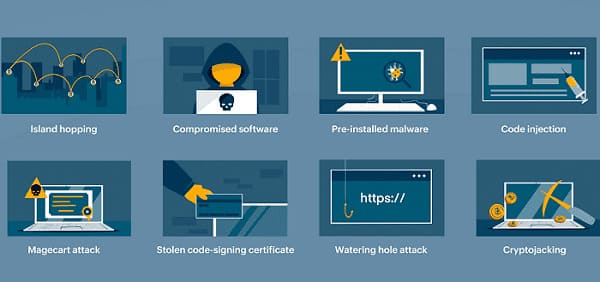
I Supply Chain Attack possono colpire differenti elementi della catena di fornitura, dai componenti software e hardware fino ai fornitori di servizi e alle credenziali utilizzate per accedere alle infrastrutture. Le modalità di attacco sono quindi diverse, ma hanno un elemento comune: l’aggressore sfrutta una relazione di fiducia o una dipendenza tecnologica per raggiungere indirettamente il proprio obiettivo.
Software Supply Chain Attack
tipi principali
I Software Supply Chain Attack prendono di mira i componenti utilizzati durante lo sviluppo e la distribuzione delle applicazioni. Possono essere coinvolti librerie open source, pacchetti software, framework, strumenti di sviluppo e altre dipendenze.
Un attaccante può, ad esempio, riuscire a compromettere una libreria molto utilizzata e introdurre al suo interno codice malevolo. Le applicazioni che integrano una versione compromessa della libreria possono quindi incorporare la componente dannosa, permettendo alla minaccia di raggiungere numerosi sistemi.
Il rischio è particolarmente elevato quando una singola dipendenza viene utilizzata da un numero molto elevato di applicazioni. La compromissione di un singolo componente può infatti produrre un effetto a cascata sull’intera catena software.
Aggiornamenti software compromessi
Una delle modalità più insidiose consiste nella compromissione del processo di sviluppo o distribuzione degli aggiornamenti software.
L’attaccante può riuscire a modificare un aggiornamento prima che venga distribuito ai clienti, inserendo al suo interno codice malevolo. L’aggiornamento può continuare a essere firmato e distribuito attraverso i normali canali del produttore, apparendo quindi come un normale prodotto ufficiale.
Quando i clienti installano la nuova versione, possono introdurre inconsapevolmente anche la componente malevola all’interno dei propri sistemi.
Un esempio particolarmente noto è rappresentato dall’attacco a SolarWinds, nel quale una compromissione della catena di sviluppo e distribuzione del software Orion consentì agli aggressori di raggiungere numerose organizzazioni.
Compromissione dell’hardware
La supply chain può essere attaccata anche a livello hardware. In questo caso, la compromissione può verificarsi durante la progettazione, la produzione, l’assemblaggio, la distribuzione o la manutenzione di un dispositivo.
Possono essere coinvolti componenti come microchip, server, router, dispositivi IoT, schede elettroniche e periferiche.
La manipolazione può consistere nell’introduzione di componenti non autorizzati, nella modifica del firmware o, in scenari più complessi, nell’inserimento di elementi progettati per consentire un accesso successivo ai sistemi.
Questa tipologia di attacco può essere particolarmente difficile da individuare perché la compromissione può avvenire prima che il dispositivo raggiunga l’organizzazione destinataria.
Compromissione delle credenziali di terze parti
Un altro possibile vettore consiste nel compromettere le credenziali di un dipendente o di un tecnico appartenente a un’organizzazione esterna che dispone di accesso ai sistemi del cliente.
Il fornitore può, per esempio, essere un’azienda che svolge attività di manutenzione, assistenza informatica o gestione dell’infrastruttura. Se sono sottratte le credenziali di un suo operatore, l’attaccante può tentare di utilizzarle per accedere alla rete dell’organizzazione principale.
In questo caso il Supply Chain Attack non richiede necessariamente la modifica di un software o di un componente hardware: è la relazione di accesso tra il fornitore e il cliente a diventare il punto debole.
L’utilizzo dell’autenticazione a più fattori, del principio del minimo privilegio e della segmentazione degli accessi può ridurre significativamente questo rischio.
Compromissione dei fornitori di servizi
Un’ulteriore categoria riguarda la compromissione di fornitori di servizi IT, cloud, SaaS e servizi gestiti.
Queste organizzazioni possono disporre di accessi tecnici ai sistemi di numerosi clienti. Un attaccante che riesca a comprometterne l’infrastruttura potrebbe quindi utilizzare tali privilegi per raggiungere più organizzazioni.
Il rischio aumenta quando il fornitore dispone di accessi amministrativi estesi, account condivisi o connessioni permanenti verso le reti dei clienti.
Per questo motivo, la valutazione della sicurezza della supply chain non dovrebbe limitarsi ai prodotti acquistati, ma comprendere anche le modalità con cui i fornitori accedono ai sistemi e ai dati dell’organizzazione.
Attacchi alle dipendenze e agli strumenti di sviluppo
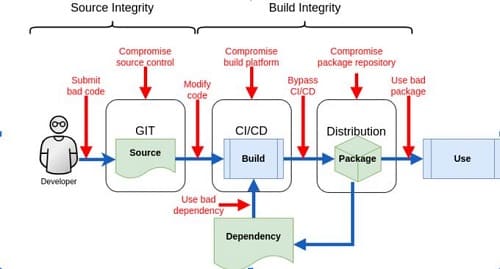
Un ulteriore livello di rischio riguarda gli strumenti utilizzati dagli sviluppatori durante la realizzazione del software. Ambienti di sviluppo, repository, sistemi di compilazione e pipeline CI/CD possono diventare obiettivi particolarmente interessanti.
Se un aggressore riesce a compromettere uno di questi ambienti, può tentare di alterare il processo di compilazione o distribuzione del software, introducendo codice malevolo prima che il prodotto venga consegnato agli utenti.
Questa modalità dimostra come la sicurezza della supply chain debba estendersi non soltanto al prodotto finale, ma anche all’intero processo attraverso cui il software viene progettato, sviluppato, verificato e distribuito.
Un rischio comune: la propagazione della compromissione
Nonostante le differenze tecniche, le varie tipologie di Supply Chain Attack presentano un elemento comune: la possibilità di trasformare una singola compromissione in una minaccia capace di propagarsi lungo la catena.
Un fornitore compromesso può infatti diventare il punto di ingresso verso numerosi clienti, mentre una libreria vulnerabile o un aggiornamento alterato può raggiungere contemporaneamente migliaia di sistemi.
La supply chain rappresenta quindi una superficie di attacco particolarmente complessa, nella quale la sicurezza di un’organizzazione dipende anche dalla sicurezza dei soggetti e dei componenti da cui essa dipende.
Strategie di difesa contro i Supply Chain Attack
Difendersi da un Supply Chain Attack è particolarmente complesso perché la minaccia può arrivare attraverso un soggetto, un software o un servizio considerato legittimo e affidabile. Per questo motivo, le organizzazioni non possono limitarsi a proteggere il proprio perimetro informatico, ma devono adottare una strategia multilivello che tenga conto dell’intera catena di fornitura.
Approccio Zero Trust
Il modello Zero Trust rappresenta uno degli approcci più importanti per ridurre i rischi associati alle terze parti. Il principio fondamentale è che nessun utente, dispositivo, applicazione o servizio debba essere considerato automaticamente affidabile, anche quando appartiene a un partner conosciuto.
strategie di difesa
Ogni richiesta di accesso deve essere verificata sulla base dell’identità, del dispositivo, del contesto e delle autorizzazioni necessarie. I privilegi devono inoltre essere limitati secondo il principio del least privilege, evitando che un fornitore disponga di accessi più ampi di quelli indispensabili per svolgere la propria attività.
In questo modo, anche qualora un account appartenente a un fornitore venga compromesso, l’attaccante può incontrare maggiori difficoltà nel muoversi all’interno della rete aziendale.
Gestione del rischio delle terze parti
La Third-Party Risk Management (TPRM) consiste nell’identificazione e nella gestione dei rischi associati a fornitori, partner e altri soggetti esterni.
Prima di concedere l’accesso a sistemi o dati aziendali, l’organizzazione dovrebbe valutare il livello di sicurezza del fornitore, le modalità di gestione delle credenziali, le procedure di aggiornamento, la protezione dei dati e la capacità di rilevare e gestire gli incidenti.
La valutazione non dovrebbe però essere effettuata soltanto al momento della stipula del contratto. Il rischio di un fornitore può cambiare nel tempo, rendendo necessari controlli periodici, audit e rivalutazioni in presenza di modifiche tecnologiche o organizzative.
Controllo degli accessi dei fornitori
Particolare attenzione deve essere riservata agli accessi remoti e privilegiati utilizzati dai fornitori per effettuare manutenzione o assistenza.
Gli account di terze parti dovrebbero essere personali e tracciabili, protetti mediante autenticazione multifattore e autorizzati soltanto per le risorse effettivamente necessarie. Quando possibile, gli accessi dovrebbero essere temporanei e revocati al termine dell’intervento.
La segmentazione della rete può inoltre impedire che la compromissione di un singolo account consenta di raggiungere automaticamente sistemi e dati non pertinenti.
Monitoraggio con EDR e XDR
I sistemi Endpoint Detection and Response (EDR) e Extended Detection and Response (XDR) possono contribuire a individuare attività sospette anche quando l’origine del software è considerata affidabile.
Queste tecnologie non si limitano necessariamente alla ricerca di firme associate a malware già conosciuti, ma possono analizzare comportamenti anomali e correlazioni tra eventi.
Per esempio, un’applicazione normalmente utilizzata per attività gestionali potrebbe generare un allarme se iniziasse improvvisamente a eseguire processi insoliti, stabilire connessioni verso infrastrutture sospette o accedere a una quantità anomala di dati.
Il monitoraggio comportamentale è particolarmente importante nella supply chain perché una componente malevola può essere distribuita attraverso un software legittimo.
Software Bill of Materials
La Software Bill of Materials (SBOM) è un inventario strutturato dei componenti presenti all’interno di un prodotto software, comprese librerie e dipendenze di terze parti.
La SBOM non impedisce direttamente un attacco, ma aumenta significativamente la visibilità sulla composizione del software. Se viene scoperta una vulnerabilità in una determinata libreria, l’organizzazione può verificare più rapidamente quali applicazioni la utilizzano e stabilire quali sistemi devono essere aggiornati o isolati.
La disponibilità di una SBOM aggiornata è quindi particolarmente utile per la gestione delle vulnerabilità e la risposta agli incidenti.
Gestione delle vulnerabilità e degli aggiornamenti
La sicurezza della supply chain richiede anche un processo strutturato di vulnerability management.
Le organizzazioni devono monitorare le vulnerabilità che interessano i prodotti utilizzati, le librerie, i sistemi operativi e gli altri componenti provenienti da terze parti. Quando viene individuata una vulnerabilità critica, è necessario poter identificare rapidamente i sistemi coinvolti e applicare le correzioni disponibili.
Anche il processo di aggiornamento deve essere protetto. Gli aggiornamenti dovrebbero essere acquisiti attraverso canali ufficiali, verificandone quando possibile l’integrità e l’autenticità.
Verifica dell’integrità del software
Un ulteriore livello di sicurezza consiste nella verifica dell’integrità e dell’autenticità del software prima della sua installazione o distribuzione.
La firma digitale del codice e meccanismi di verifica crittografica possono contribuire a garantire che un software o un aggiornamento provenga effettivamente dal produttore previsto e non sia stato modificato durante la distribuzione.
Queste tecniche non eliminano tutti i rischi: se l’ambiente del produttore viene compromesso prima della firma, anche un componente malevolo potrebbe essere distribuito come prodotto apparentemente autentico. Per questo motivo, la verifica dell’integrità deve essere inserita all’interno di un sistema di controlli più ampio.
Segmentazione e principio del minimo privilegio
La segmentazione della rete consente di limitare la propagazione di una compromissione. I sistemi più sensibili possono essere separati da quelli utilizzati quotidianamente, riducendo la possibilità che un aggressore possa raggiungere l’intera infrastruttura dopo aver compromesso un singolo componente.
La segmentazione deve essere accompagnata dal principio del minimo privilegio, secondo il quale ogni utente, applicazione o fornitore deve possedere soltanto le autorizzazioni necessarie per svolgere la propria attività.
Questa combinazione permette di ridurre il cosiddetto blast radius, cioè l’estensione dei danni provocati da una compromissione.
Piano di risposta agli incidenti
Nessuna strategia di sicurezza può garantire che un Supply Chain Attack non avvenga. È quindi necessario prevedere anche procedure di risposta e recupero.
L’organizzazione dovrebbe essere in grado di identificare rapidamente i sistemi coinvolti, isolare quelli compromessi, revocare eventuali credenziali esposte, bloccare componenti o aggiornamenti sospetti e coordinarsi con il fornitore interessato.
Un piano di risposta efficace deve inoltre prevedere procedure di comunicazione e di ripristino. E’ quindi necessario consentire all’organizzazione di ridurre il tempo necessario per contenere l’incidente e riprendere le normali attività.
Una difesa multilivello
La protezione contro i Supply Chain Attack non può quindi dipendere da una singola tecnologia. Zero Trust, gestione del rischio delle terze parti, controllo degli accessi, monitoraggio comportamentale, SBOM, gestione delle vulnerabilità, segmentazione e risposta agli incidenti devono operare come livelli complementari di difesa.
L’obiettivo non è soltanto impedire la compromissione iniziale, ma anche ridurre la probabilità che una compromissione della supply chain possa trasformarsi in un incidente esteso all’intera organizzazione.

