Il jackpotting è una tecnica di cyber-attacco rivolta agli sportelli automatici (ATM) che permette ai criminali di comprometterne il funzionamento e di provocare l’erogazione fraudolenta di grandi quantità di contante. A differenza di altre forme di frode ai bancomat, come lo skimming, che mira a sottrarre i dati delle carte dei clienti e il cash trapping che mira a sottrarre i contanti dagli ATM, il jackpotting prende di mira direttamente l’ATM e i suoi sistemi informatici, cercando di ottenere il controllo del meccanismo che gestisce l’erogazione delle banconote.
Il termine richiama il mondo del gioco d’azzardo e, in particolare, il momento in cui una slot machine raggiunge il jackpot e comincia a distribuire rapidamente le vincite. L’analogia descrive efficacemente ciò che accade durante un attacco: un ATM compromesso può iniziare a erogare contante senza una normale operazione bancaria, trasformandosi nel bersaglio di un vero e proprio “cash-out” automatizzato.
Il fenomeno è particolarmente significativo perché nasce dall’incontro tra cybersicurezza e sicurezza fisica. Per compromettere un ATM, infatti, gli aggressori possono sfruttare vulnerabilità del software, del sistema operativo o dei componenti che controllano l’erogazione, ma anche ottenere in precedenza un accesso fisico allo sportello. Alcune campagne criminali hanno utilizzato malware appartenenti alla famiglia Ploutus, mentre altre hanno combinato strumenti hardware e software.
Il jackpotting rappresenta quindi una minaccia diversa dalle tradizionali frodi finanziarie: non è necessariamente il conto del cliente a essere attaccato, ma direttamente l’infrastruttura che custodisce ed eroga il denaro. Per questo motivo la sua prevenzione richiede una strategia integrata, capace di proteggere contemporaneamente software, hardware, rete e accesso fisico agli ATM.
Le origini e l’evoluzione del jackpotting
La storia del jackpotting è strettamente legata all’evoluzione della sicurezza informatica degli ATM. Prima di diventare una tecnica utilizzata dalla criminalità organizzata, il fenomeno fu portato all’attenzione del pubblico attraverso attività di ricerca sulla sicurezza.
Un momento fondamentale si verificò nel 2010, quando il ricercatore di sicurezza Barnaby Jack presentò alla conferenza tra Black Hat a Las Vegas una dimostrazione nella quale riuscì a compromettere due ATM e a provocarne l’erogazione di banconote. L’obiettivo della ricerca non era sottrarre denaro, ma dimostrare concretamente le vulnerabilità degli sportelli automatici e richiamare l’attenzione di produttori e istituti finanziari sulla necessità di rafforzarne la sicurezza.
Negli anni successivi, tecniche simili iniziarono a essere sfruttate per scopi criminali. A partire dal 2013, in particolare, furono documentati attacchi contro ATM in America Latina associati anche al malware Ploutus, che divenne uno degli esempi più conosciuti di software malevolo progettato per ottenere l’erogazione fraudolenta del contante.
Con il tempo, il jackpotting si è evoluto. Agli attacchi basati sulla compromissione del software si sono affiancate tecniche Black Box, capaci di sfruttare direttamente alcuni componenti hardware dell’ATM, e campagne che prendono di mira le reti e le infrastrutture bancarie.
L’evoluzione del fenomeno mostra quindi un passaggio significativo: una vulnerabilità inizialmente dimostrata per scopi di ricerca è diventata una minaccia concreta per gli operatori finanziari, spingendo il settore a sviluppare sistemi sempre più sofisticati di protezione, monitoraggio e risposta agli incidenti.
Come funziona il jackpotting
Il jackpotting sfrutta le vulnerabilità presenti nella complessa catena di componenti hardware e software che permette a un ATM di ricevere una richiesta, verificarla e infine autorizzare l’erogazione del contante. L’obiettivo degli aggressori è interferire con questa catena di fiducia, facendo sì che il sistema di erogazione esegua comandi non autorizzati.
Le modalità con cui questo risultato può essere ottenuto sono diverse. Alcuni attacchi richiedono un accesso fisico all’ATM, altri sfruttano vulnerabilità del software o del sistema operativo. Le tecniche più sofisticate possono utilizzare dispositivi esterni per interagire direttamente con il modulo che distribuisce le banconote.
L’accesso fisico all’ATM
Negli attacchi tradizionali il primo ostacolo da superare può essere la protezione fisica dello sportello automatico. Il criminale informatico cerca di raggiungere i componenti elettronici interni senza necessariamente intervenire direttamente sulla cassaforte che contiene il denaro.
L’accesso all’hardware può infatti consentire di raggiungere interfacce di comunicazione, porte e collegamenti interni utilizzabili per compromettere il sistema. La sicurezza fisica dell’ATM rappresenta quindi una componente fondamentale della difesa contro il jackpotting, tanto quanto quella informatica.
La compromissione del software
Una volta ottenuto l’accesso necessario, l’attacco può concentrarsi sul computer che controlla il funzionamento dell’ATM. Gli aggressori possono cercare di sfruttare vulnerabilità del sistema operativo, dei programmi installati o delle applicazioni specifiche utilizzate dallo sportello.
Lo scopo è alterare il normale funzionamento del dispositivo e fare in modo che un’operazione non autorizzata venga considerata legittima. In condizioni normali, infatti, il software dell’ATM comunica con diversi componenti e applica una serie di controlli prima di consentire l’erogazione del denaro.
Il ruolo del malware
Una delle tecniche più conosciute consiste nell’utilizzo di malware progettati specificamente per gli ATM. Un programma malevolo può cercare di interferire con i componenti software che gestiscono l’erogazione del contante, aggirando i normali controlli.
Un esempio storico è Ploutus, una famiglia di malware associata a campagne di jackpotting. Il suo impiego ha dimostrato come un ATM compromesso possa essere trasformato in uno strumento per l’erogazione fraudolenta del denaro.
L’attivazione dell’erogazione può avvenire attraverso meccanismi di comando predisposti dagli aggressori, mentre l’ATM continua apparentemente a svolgere le proprie normali funzioni.
Gli attacchi Black Box
Una modalità differente è rappresentata dagli attacchi Black Box, nei quali l’obiettivo non è necessariamente compromettere in profondità il software dell’ATM, ma interagire direttamente con il sistema che controlla l’erogazione del contante.
Il principio generale consiste nell’utilizzare un dispositivo esterno in grado di comunicare con i componenti dell’ATM e di inviare comandi non autorizzati. In questo modo, l’aggressore cerca di aggirare parte dei normali controlli software dello sportello.
Gli attacchi Black Box evidenziano un aspetto importante del jackpotting: la sicurezza di un ATM non dipende esclusivamente dal software, ma dalla protezione dell’intera architettura hardware e dalle modalità con cui i suoi componenti comunicano tra loro.
Il controllo dell’erogazione del contante
Il punto culminante dell’attacco è la compromissione del modulo di erogazione delle banconote. Normalmente questo componente risponde esclusivamente a comandi provenienti da sistemi autorizzati e opera all’interno di una catena di controlli progettata per impedire l’erogazione fraudolenta.
Nel jackpotting, invece, l’aggressore cerca di alterare questa relazione di fiducia, inducendo il dispositivo a eseguire richieste che non corrispondono a una normale operazione bancaria.
Il risultato può essere l’erogazione ripetuta di banconote fino all’esaurimento del contante disponibile nello sportello. È proprio questo comportamento, simile a quello di una slot machine che distribuisce continuamente una vincita, a spiegare il nome jackpotting.
Principali tecniche di jackpotting
Nel corso della sua evoluzione, il jackpotting ha assunto forme diverse, accomunate dallo stesso obiettivo: compromettere il normale funzionamento dell’ATM e provocare l’erogazione non autorizzata del contante. Le tecniche possono essere ricondotte a diverse categorie in base al componente dell’ATM o dell’infrastruttura bancaria che viene preso di mira.
Attacchi tramite malware
Una delle modalità più conosciute consiste nella compromissione del software dell’ATM attraverso un malware. Gli sportelli automatici sono infatti sistemi informatici complessi, dotati di un sistema operativo e di applicazioni che gestiscono le diverse periferiche dello sportello.
tecniche di jackpotting
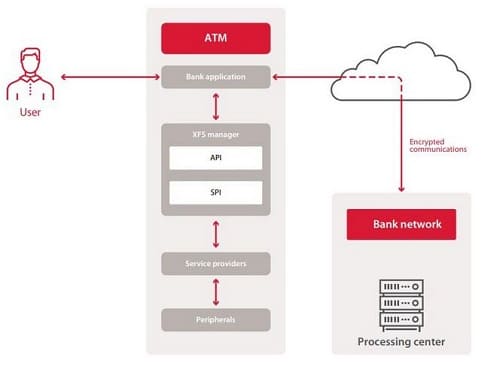
Il malware può cercare di inserirsi nella catena software che collega il sistema operativo alle periferiche dell’ATM, sfruttando anche componenti e interfacce standard come XFS (eXtensions for Financial Services). Queste tecnologie consentono alle applicazioni finanziarie di comunicare con dispositivi come il lettore di carte, la tastiera e il modulo di erogazione del contante.
Una volta compromesso, il sistema può essere manipolato affinché ignori le normali condizioni previste per un’operazione bancaria e accetti comandi non autorizzati. Il malware può inoltre essere progettato per rimanere inattivo fino alla ricezione di uno specifico comando, rendendo più difficile individuare immediatamente l’intrusione.
Attacchi alla rete e all’infrastruttura bancaria
Una terza possibilità riguarda la compromissione delle comunicazioni tra ATM e infrastruttura bancaria. In questo caso il bersaglio non è necessariamente il singolo sportello, ma la rete e i sistemi che permettono agli ATM di comunicare con i server dell’istituto.
Una compromissione della rete potrebbe consentire agli aggressori di intercettare, alterare o generare comunicazioni non autorizzate, anche se la possibilità concreta di farlo dipende dalle misure di autenticazione, cifratura e segmentazione adottate dall’istituto.
Un rischio ancora maggiore si presenta quando gli aggressori riescono a penetrare nei sistemi centrali della banca. Da una posizione privilegiata nella rete potrebbero tentare di utilizzare funzioni amministrative o di gestione remota per interferire con più ATM contemporaneamente.
Questa modalità amplia notevolmente la portata dell’attacco: invece di compromettere uno sportello alla volta, l’aggressore può cercare di sfruttare una vulnerabilità dell’infrastruttura centrale per raggiungere numerosi dispositivi.
Tecniche diverse, stesso obiettivo
Le tre categorie mostrano come il jackpotting possa colpire livelli differenti dell’ecosistema ATM. Il malware prende di mira principalmente il software, gli attacchi Black Box puntano sull’interazione con l’hardware e le tecniche di rete cercano di sfruttare le comunicazioni o l’infrastruttura bancaria.
La distinzione non è sempre assoluta: un attacco reale può combinare più tecniche, utilizzando una compromissione iniziale per ottenere successivamente il controllo di altri componenti. Per questo la difesa deve essere multilivello e comprendere contemporaneamente sicurezza fisica, protezione del software, sicurezza della rete, controllo degli accessi e monitoraggio degli ATM.
Come si previene il jackpotting
La prevenzione del jackpotting richiede una strategia di sicurezza multilivello, perché un ATM è contemporaneamente un dispositivo fisico, un sistema informatico e un punto di accesso alla rete bancaria. La protezione deve quindi intervenire su tutti questi livelli, impedendo agli aggressori di ottenere il controllo dello sportello o di alterare le comunicazioni con i sistemi centrali.
Protezione fisica degli ATM
La sicurezza fisica rappresenta la prima linea di difesa. Gli ATM devono essere progettati in modo da rendere difficile l’accesso non autorizzato ai componenti interni e alle interfacce di comunicazione. Sensori e sistemi di allarme possono inoltre segnalare tentativi di manomissione, mentre il monitoraggio delle aperture e degli interventi tecnici consente di individuare rapidamente comportamenti anomali.
Aggiornamento e hardening del software
Un’altra componente fondamentale è la protezione del sistema operativo e delle applicazioni dell’ATM. Aggiornamenti di sicurezza, configurazioni adeguatamente protette e rimozione dei servizi non necessari riducono la superficie di attacco.
application whitelisting
È inoltre importante utilizzare meccanismi di application whitelisting, capaci di impedire l’esecuzione di programmi non autorizzati. In questo modo, anche qualora un aggressore riesca a introdurre un software malevolo, la sua capacità di interferire con il funzionamento dell’ATM può essere fortemente limitata.
Protezione delle interfacce e delle periferiche
Le porte e le interfacce hardware devono essere protette dall’utilizzo non autorizzato. Un ATM sicuro deve verificare attentamente quali dispositivi possono comunicare con il computer centrale e con le periferiche responsabili dell’erogazione del contante.
La protezione della catena di comunicazione tra software e hardware è particolarmente importante contro gli attacchi Black Box. In essi l’aggressore cerca di aggirare i normali controlli del sistema operativo.
Sicurezza della rete bancaria
Gli ATM devono essere inseriti in reti adeguatamente segmentate e protette, in modo da limitare le conseguenze di un’eventuale compromissione. La comunicazione con i sistemi centrali deve essere autenticata e protetta mediante meccanismi crittografici appropriati.
La segmentazione della rete è particolarmente importante: impedendo a un dispositivo compromesso di comunicare liberamente con altri sistemi, si riduce la possibilità che un attacco a un singolo ATM possa trasformarsi in una compromissione più ampia dell’infrastruttura bancaria.
Monitoraggio e rilevamento delle anomalie
La prevenzione non consiste soltanto nel bloccare l’attacco, ma anche nel rilevarlo rapidamente. I sistemi di monitoraggio possono analizzare eventi insoliti, tentativi di accesso, modifiche al software e comportamenti anomali degli ATM.
Un’erogazione di contante incompatibile con il normale comportamento dello sportello può costituire, per esempio, un importante segnale di compromissione. Il rilevamento tempestivo permette agli operatori di disabilitare l’ATM, isolare il dispositivo dalla rete e avviare le procedure di risposta all’incidente.
Controlli, manutenzione e formazione
Infine, la sicurezza degli ATM dipende anche da procedure organizzative rigorose. Gli interventi di manutenzione devono essere tracciati e affidati esclusivamente a personale autorizzato, mentre controlli periodici permettono di individuare eventuali alterazioni dell’hardware o del software.
Una protezione efficace nasce quindi dall’integrazione di sicurezza fisica, hardening del software, controllo delle periferiche, segmentazione della rete, monitoraggio continuo e procedure di risposta agli incidenti. Solo questa combinazione permette di ridurre concretamente il rischio di jackpotting. Si possono così limitare i danni qualora un tentativo di compromissione riesca comunque a superare una delle barriere di sicurezza.
Il ruolo del monitoraggio e dell’intelligenza artificiale
Il monitoraggio continuo degli ATM rappresenta uno degli strumenti più importanti per individuare tempestivamente un tentativo di jackpotting. Un attacco, infatti, può lasciare tracce nel comportamento dello sportello anche quando il malware o la manipolazione hardware non vengono immediatamente individuati.
I sistemi di sicurezza possono controllare eventi di sistema, comunicazioni di rete, modifiche alla configurazione, accessi non autorizzati e anomalie nelle operazioni di erogazione del contante. L’obiettivo è riconoscere rapidamente comportamenti che si discostano dal normale funzionamento e consentire agli operatori di intervenire prima che l’attacco provochi perdite significative.
monitoraggio e sicurezza
In questo contesto può assumere un ruolo crescente anche l’intelligenza artificiale. I sistemi basati sul machine learning possono analizzare grandi quantità di dati provenienti dagli ATM e individuare schemi anomali che potrebbero sfuggire ai controlli basati esclusivamente su regole predefinite. Un’erogazione di contante insolitamente frequente, un comportamento software inatteso o una comunicazione anomala con la rete possono, per esempio, contribuire a generare un segnale di allerta.
L’IA può inoltre essere utilizzata per correlare eventi provenienti da più sportelli e individuare pattern comuni, consentendo di riconoscere più rapidamente campagne coordinate.
L’intelligenza artificiale, tuttavia, non sostituisce le altre misure di sicurezza. La sua efficacia dipende dalla qualità dei dati, dalla corretta configurazione dei sistemi e dalla capacità degli operatori di verificare gli allarmi. La combinazione tra monitoraggio continuo, analisi automatizzata e intervento umano rappresenta quindi una delle strategie più promettenti per contrastare l’evoluzione del jackpotting.
Rischi e conseguenze del jackpotting
Il jackpotting rappresenta una minaccia significativa per gli istituti finanziari perché può provocare la perdita diretta del contante presente negli ATM, ma le sue conseguenze possono estendersi ben oltre il denaro sottratto. Un attacco riuscito può infatti comportare costi di ripristino, manutenzione e sostituzione delle apparecchiature, oltre alle spese necessarie per analizzare l’incidente e verificare l’eventuale compromissione di altri sistemi.
Un ulteriore rischio riguarda l’indisponibilità degli sportelli automatici. Dopo un attacco, l’ATM interessato può dover essere messo temporaneamente fuori servizio per consentire le verifiche tecniche e il ripristino delle condizioni di sicurezza. Se la compromissione coinvolge più dispositivi, l’interruzione può assumere dimensioni più rilevanti e incidere sulla continuità dei servizi bancari.
Il jackpotting può inoltre provocare danni reputazionali. La percezione che gli ATM di un istituto siano vulnerabili può ridurre la fiducia dei clienti. Inoltre aumenta la preoccupazione del cliente riguardo alla sicurezza delle proprie operazioni finanziarie.
Particolarmente grave è il rischio di una compromissione più ampia dell’infrastruttura bancaria. Quando l’attacco non rimane confinato al singolo ATM, ma coinvolge sistemi di gestione o reti interne, le conseguenze possono essere potenzialmente maggiori e richiedere interventi di sicurezza più complessi.
Infine, gli attacchi possono comportare indagini tecniche e responsabilità legali e assicurative, soprattutto quando emergono carenze nelle procedure di sicurezza. Per questo il jackpotting deve essere considerato non soltanto come un problema di furto di contante, ma come una minaccia capace di mettere sotto pressione l’intero sistema di sicurezza e continuità operativa di un istituto finanziario.
Vantaggi e limiti delle strategie di protezione
Le strategie di protezione contro il jackpotting offrono importanti vantaggi perché permettono di difendere gli ATM su più livelli. La combinazione di sicurezza fisica, hardening del software, protezione della rete, controllo delle periferiche e monitoraggio continuo rende più difficile per gli aggressori compromettere lo sportello e consente di individuare rapidamente eventuali anomalie. Anche l’impiego dell’intelligenza artificiale può migliorare la capacità di riconoscere comportamenti insoliti e identificare possibili attacchi coordinati.
Un ulteriore vantaggio consiste nella possibilità di contenere i danni. L’isolamento di un ATM compromesso, la disattivazione dei servizi interessati e l’intervento tempestivo degli operatori possono limitare le perdite economiche e impedire che un attacco si estenda ad altri dispositivi.
Queste strategie presentano tuttavia anche alcuni limiti. Il rafforzamento della sicurezza comporta costi elevati per aggiornamenti hardware e software, manutenzione, monitoraggio e formazione del personale. Inoltre, sistemi molto complessi possono generare falsi allarmi o richiedere competenze specialistiche per essere gestiti correttamente.
Nessuna misura di sicurezza è infine completamente infallibile. L’efficacia della protezione dipende dalla capacità degli istituti di aggiornare continuamente le difese e adattarle all’evoluzione delle tecniche criminali. Per questo la sicurezza degli ATM deve essere considerata un processo continuo, non una soluzione definitiva.

