La clonazione delle carte di pagamento rappresenta una delle minacce più insidiose nell’era dell’economia digitale. Con il progressivo passaggio dal contante ai pagamenti elettronici, la sicurezza delle transazioni è diventata un elemento essenziale per la tutela dei consumatori e per la fiducia nel sistema finanziario. Carte di credito, di debito e prepagate consentono di effettuare acquisti e operazioni in modo rapido, ma la loro diffusione le rende anche un obiettivo per attività fraudolente.
La clonazione delle carte di pagamento consiste, in senso generale, nell’acquisizione e nell’utilizzo illecito dei dati associati a una carta per effettuare transazioni non autorizzate. Nel significato più tradizionale, il termine indica la copia dei dati della banda magnetica su un supporto contraffatto; nel linguaggio comune, è però utilizzato più ampiamente per descrivere diverse forme di frode basate sulla sottrazione delle informazioni di pagamento.
I dati possono essere acquisiti attraverso tecniche come lo skimming, che sfrutta dispositivi manipolati o compromessi, oppure mediante phishing, vishing, malware e attacchi ai sistemi informatici. Non tutte queste tecniche producono una vera e propria copia della carta: alcune consentono direttamente di utilizzare i dati sottratti per acquisti online o altre operazioni illecite.
La clonazione è quindi un fenomeno in continua evoluzione, nel quale tecniche fisiche e strumenti digitali si intrecciano. Comprenderne il funzionamento, riconoscere i principali rischi e adottare adeguate misure di prevenzione sono passaggi fondamentali per proteggere i propri strumenti di pagamento.
Che cos’è la clonazione delle carte di pagamento?
La clonazione delle carte di pagamento è un’attività illecita che consiste nell’acquisizione e nell’utilizzo fraudolento dei dati associati a una carta di credito, debito o prepagata, allo scopo di effettuare transazioni non autorizzate. In alcuni casi, i dati possono essere trasferiti su un supporto contraffatto, creando una carta comunemente definita clone; in altri, vengono utilizzati direttamente per compiere acquisti online o altre operazioni illecite.
Nel linguaggio comune, il termine «clonazione» viene spesso impiegato per indicare qualsiasi uso fraudolento di una carta. Dal punto di vista tecnico, però, è importante distinguere la duplicazione dei dati dalla semplice sottrazione delle credenziali, perché non tutte le frodi comportano la creazione di una copia fisica.
Clonazione, furto e sottrazione dei dati: le differenze
Il furto della carta consiste nella sottrazione del supporto fisico appartenente al titolare. In questo caso, il criminale entra in possesso della carta originale e può tentare di utilizzarla direttamente.
La sottrazione dei dati, invece, riguarda le informazioni necessarie o utili per effettuare operazioni di pagamento, come il numero della carta (PAN), la data di scadenza e, in determinate transazioni, il codice di sicurezza. Questi dati possono essere acquisiti senza che la carta fisica venga sottratta e possono essere impiegati per frodi, soprattutto negli acquisti a distanza.
La clonazione in senso tradizionale richiama invece la realizzazione di un duplicato, spesso attraverso la copia dei dati della banda magnetica. Tuttavia, le moderne carte con chip e i sistemi di autenticazione rendono più complessa la contraffazione tradizionale, poiché non è sufficiente riprodurre semplicemente l’aspetto esteriore della carta.
In sostanza, il titolare può avere ancora la propria carta con sé e scoprire ugualmente transazioni fraudolente: ciò che è stato compromesso, infatti, può essere il patrimonio di dati collegato allo strumento di pagamento
Come avviene la clonazione delle carte di pagamento?
La clonazione di una carta di pagamento si basa su un principio fondamentale: acquisire illecitamente i dati associati allo strumento di pagamento e utilizzarli per effettuare operazioni non autorizzate. Le modalità possono essere fisiche, quando vengono compromessi ATM o terminali di pagamento, oppure digitali, quando le informazioni vengono sottratte attraverso frodi online e tecniche di ingegneria sociale.
Il mondo fisico: skimming e dispositivi compromessi
Una delle tecniche storicamente più associate alla clonazione delle carte di pagamento è lo skimming, attraverso il quale dispositivi fraudolenti possono intercettare i dati della banda magnetica durante l’utilizzo di un ATM o di un terminale compromesso. In alcuni casi, i criminali cercano di acquisire anche il PIN, attraverso strumenti fraudolenti o altre tecniche di osservazione.
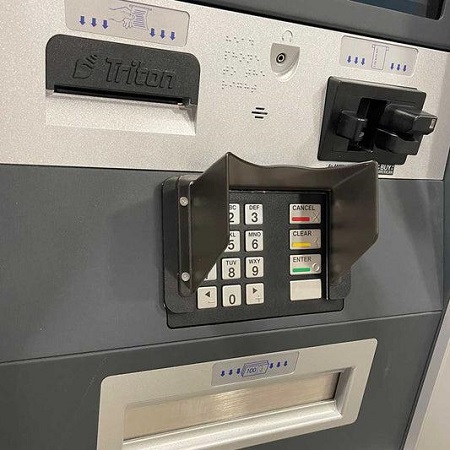
come avviene la clonazione delle carte di pagamento
Un’evoluzione più sofisticata è rappresentata dallo shimming, che prende di mira le comunicazioni delle carte con chip inserite nei terminali. Tuttavia, le moderne tecnologie di pagamento e i sistemi di autenticazione rendono molto più difficile trasformare i dati intercettati in una copia funzionante della carta.
Anche il contactless può essere oggetto di tentativi di acquisizione fraudolenta dei dati. Le comunicazioni di prossimità near-field communication (NFC) sono progettate con specifici meccanismi di sicurezza e, in condizioni normali, la semplice vicinanza a una carta non consente di ottenere tutte le informazioni necessarie per effettuare liberamente transazioni fraudolente.
Il mondo digitale: phishing, malware e furto dei dati
Nel mondo digitale, la carta fisica può rimanere nelle mani del legittimo proprietario mentre i suoi dati vengono sottratti attraverso phishing, smishing e vishing. I truffatori possono indurre la vittima a comunicare volontariamente numero della carta, scadenza e codici di sicurezza attraverso siti o comunicazioni contraffatti.
Anche malware e keylogger possono contribuire alla sottrazione delle informazioni inserite durante un pagamento. Una volta acquisiti, i dati possono essere utilizzati direttamente per tentare transazioni fraudolente oppure essere impiegati in ulteriori attività criminali.
La clonazione delle carte è quindi un fenomeno che combina tecniche tecnologiche, vulnerabilità dei sistemi e manipolazione delle vittime, rendendo la prevenzione un elemento fondamentale della sicurezza dei pagamenti.
Clonazione delle carte e skimming: qual è la differenza?
Clonazione delle carte e skimming sono fenomeni strettamente collegati, ma non sono sinonimi. Lo skimming identifica una tecnica utilizzata per acquisire illecitamente i dati di una carta, mentre la clonazione indica, in senso tradizionale, la realizzazione o l’utilizzo fraudolento di una copia della carta attraverso i dati sottratti.
Lo skimming può verificarsi, per esempio, quando un ATM o un terminale di pagamento è manipolato e i dati della carta sono intercettati durante una transazione. Le informazioni raccolte possono poi essere utilizzate dai criminali per effettuare operazioni fraudolente. In determinate circostanze, soprattutto con le carte dotate di banda magnetica, i dati possono essere trasferiti su un supporto contraffatto, dando origine a una vera e propria carta clonata.
Non ogni episodio di skimming conduce però alla clonazione di una carta fisica. I dati sottratti possono infatti essere utilizzati direttamente per tentare transazioni online o per altre forme di frode.
La differenza può quindi essere riassunta così: lo skimming è il mezzo attraverso cui i dati possono essere rubati; la clonazione è una delle possibili modalità con cui tali dati possono essere successivamente sfruttati. Le moderne carte con chip e i sistemi di autenticazione hanno inoltre reso più difficile la clonazione tradizionale, anche se le frodi basate sul furto dei dati continuano a rappresentare un rischio.
Quali rischi comporta la clonazione delle carte di pagamento?
La clonazione delle carte di pagamento può avere conseguenze che vanno oltre la semplice sottrazione di denaro. Gli effetti possono riguardare la situazione finanziaria della vittima, la sicurezza dei suoi dati personali e, in alcuni casi, anche la sua tranquillità e fiducia nei sistemi di pagamento digitali.
Addebiti non autorizzati e perdite economiche
La conseguenza più immediata è rappresentata dagli addebiti non autorizzati. I dati della carta possono essere utilizzati per effettuare acquisti, pagamenti o altre operazioni fraudolente. Anche quando esistono i presupposti per ottenere il rimborso attraverso la banca o l’emittente della carta, la vittima può trovarsi temporaneamente senza una parte delle proprie disponibilità finanziarie e deve affrontare le procedure necessarie per contestare le operazioni.
Transazioni difficili da riconoscere
Le frodi non vengono necessariamente realizzate attraverso un’unica operazione di importo elevato. I criminali informatici possono effettuare numerosi piccoli addebiti, talvolta difficili da distinguere dalle normali spese quotidiane. Il controllo periodico dell’estratto conto e delle notifiche delle transazioni diventa quindi fondamentale per individuare rapidamente eventuali anomalie.
Esposizione dei dati personali
La compromissione dei dati di pagamento può inserirsi in una frode più ampia. Se, oltre alle informazioni della carta, sono sottratti dati personali, credenziali o informazioni di contatto, questi possono essere utilizzati per ulteriori tentativi di phishing, frodi o furto d’identità.
Conseguenze e tutela della vittima
Una frode può comportare anche stress, perdita di fiducia e tempi burocratici necessari per bloccare la carta, contestare le operazioni e ripristinare la sicurezza. Le possibilità di rimborso dipendono dalle circostanze e dall’eventuale responsabilità del titolare, per cui è importante segnalare tempestivamente le operazioni sospette alla propria banca.
Come prevenire la clonazione delle carte di pagamento
La prevenzione rappresenta uno degli strumenti più efficaci contro la clonazione delle carte di pagamento. Poiché le frodi possono sfruttare vulnerabilità dei dispositivi, comportamenti poco prudenti e tecniche di ingegneria sociale, la protezione richiede attenzione sia durante i pagamenti fisici sia nell’utilizzo dei servizi digitali.
Attenzione durante i pagamenti fisici
Quando si utilizza la carta presso un ATM o un POS, è opportuno prestare attenzione a eventuali anomalie del dispositivo, come componenti apparentemente aggiunti, parti allentate o lettori dall’aspetto insolito. In caso di dubbio, è preferibile non utilizzare il terminale e rivolgersi alla banca o al gestore.
La protezione del PIN rimane inoltre fondamentale. Durante la digitazione è consigliabile coprire la tastiera con una mano, impedendo che il codice possa essere osservato da persone presenti nelle vicinanze o eventualmente ripreso da dispositivi nascosti.
È altrettanto importante non perdere di vista la propria carta. Nei negozi, nei ristoranti o in altri esercizi commerciali, quando possibile, è preferibile effettuare il pagamento direttamente presso il terminale, evitando che la carta venga portata lontano dal titolare.
Protezione nei pagamenti digitali
Per gli acquisti online è importante utilizzare siti affidabili e connessioni protette, verificando attentamente il nome del dominio e non limitandosi alla presenza del lucchetto o di HTTPS, che indica una connessione cifrata ma non garantisce da solo l’autenticità del sito.
I wallet digitali, come Apple Pay, Google Pay e Samsung Pay, possono aumentare la sicurezza perché utilizzano sistemi di tokenizzazione che evitano di trasmettere al commerciante il numero reale della carta. È inoltre fondamentale mantenere aggiornati smartphone, computer e applicazioni bancarie, riducendo il rischio di sfruttamento di vulnerabilità informatiche.
Per gli acquisti online possono essere utili anche carte virtuali o strumenti con limiti di spesa personalizzabili, quando messi a disposizione dalla propria banca.
Controllo delle transazioni e attenzione alle truffe
La sicurezza non dipende soltanto dalla tecnologia. È essenziale controllare regolarmente i movimenti della carta e attivare le notifiche delle transazioni, così da individuare rapidamente eventuali operazioni anomale.
Occorre inoltre diffidare di SMS, e-mail e telefonate che chiedono dati della carta, PIN, password o codici di autenticazione. Banche e istituti finanziari non dovrebbero richiedere credenziali riservate attraverso link ricevuti in messaggi non sollecitati. In caso di dubbio, è sempre preferibile contattare direttamente la banca attraverso i suoi canali ufficiali.
Una combinazione di attenzione, strumenti di sicurezza e controllo tempestivo dei movimenti riduce significativamente la possibilità che i dati della carta vengano compromessi o utilizzati per attività fraudolente.
Cosa fare se si sospetta la clonazione della carta
Se si sospetta che una carta di pagamento sia stata clonata o che i suoi dati siano stati utilizzati senza autorizzazione, è importante agire tempestivamente. Una segnalazione rapida consente di limitare il rischio di ulteriori operazioni fraudolente e facilita le procedure di contestazione.
Bloccare immediatamente la carta
La prima azione consiste nel contattare la banca o l’emittente della carta e chiederne il blocco. Quando disponibile, è possibile utilizzare l’app o l’area riservata dell’istituto; in alternativa, si può chiamare il servizio dedicato al blocco delle carte. Alcuni emittenti consentono anche una sospensione temporanea dello strumento.
È opportuno conservare la conferma del blocco e l’eventuale codice identificativo comunicato dall’operatore, insieme alla data e all’ora della segnalazione.
Verificare i movimenti e segnalare le operazioni sospette
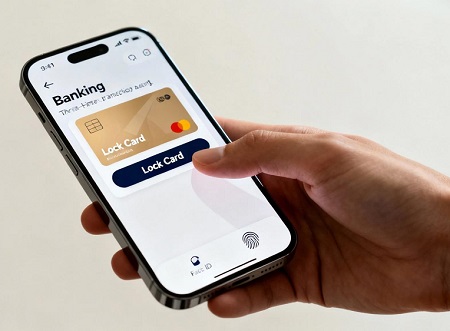
Cosa fare se si sospetta la clonazione
Dopo il blocco è necessario controllare attentamente l’estratto conto e la lista dei movimenti, individuando tutte le transazioni che non si riconoscono. Anche importi molto piccoli possono essere significativi e devono essere verificati.
Le operazioni non autorizzate devono essere comunicate tempestivamente alla banca o all’emittente, seguendo le procedure previste dal contratto. La normativa consente in generale di chiedere la rettifica entro 13 mesi dall’addebito, ma la Banca d’Italia raccomanda di segnalare l’anomalia non appena la si scopre.
Presentare denuncia e chiedere il rimborso
In caso di frode può essere opportuno presentare denuncia alle autorità competenti, soprattutto quando la banca la richiede nell’ambito della procedura di contestazione. È utile conservare una copia della denuncia e della documentazione relativa alle operazioni contestate.
Il titolare deve inoltre presentare alla banca una richiesta di disconoscimento delle operazioni non autorizzate, utilizzando le modalità indicate dall’intermediario. In presenza dei presupposti previsti dalla normativa, l’intermediario deve procedere al rimborso dell’operazione non autorizzata, salvo i casi in cui possa essere dimostrata una condotta fraudolenta o una grave negligenza del cliente.
La normativa prevede inoltre, in determinate situazioni, una franchigia massima di 50 euro per le operazioni effettuate prima della comunicazione alla banca, mentre la responsabilità del cliente può essere diversa in presenza di frode o colpa grave.
La regola più importante rimane quindi semplice: bloccare subito la carta, segnalare tempestivamente le operazioni non riconosciute e seguire la procedura indicata dalla propria banca.
Il futuro della sicurezza dei pagamenti
Il futuro della sicurezza nei pagamenti elettronici si orienta verso un obiettivo preciso: ridurre al minimo l’esposizione dei dati reali della carta e rendere sempre più difficile il loro utilizzo fraudolento. La protezione non dipende più da una singola tecnologia, ma da un’architettura multilivello nella quale chip, tokenizzazione, autenticazione forte e sistemi antifrode collaborano per proteggere ogni transazione.
Chip EMV e tokenizzazione
Le moderne carte dotate di chip EMV hanno reso molto più difficile la clonazione tradizionale. Il chip non si limita infatti a conservare le informazioni della carta, ma utilizza meccanismi crittografici per generare dati dinamici associati alle singole operazioni. In questo modo, anche l’eventuale intercettazione di alcuni dati non consente normalmente di riprodurre semplicemente una transazione valida.
il futuro
Un ruolo altrettanto importante è svolto dalla tokenizzazione, utilizzata anche nei pagamenti effettuati attraverso smartphone, smartwatch e altri dispositivi. Il numero reale della carta è sostituito da un identificativo digitale, riducendo la quantità di informazioni sensibili condivise durante il pagamento. Il token può inoltre essere associato a uno specifico dispositivo o ambiente di pagamento, rendendo più difficile il suo riutilizzo fraudolento.
Autenticazione forte e biometria
La Strong Customer Authentication (SCA) ha introdotto in Europa un ulteriore livello di protezione per molte operazioni di pagamento online. L’autenticazione può combinare elementi differenti, come una conoscenza riservata, il possesso di un dispositivo e una caratteristica biometrica. L’uso dell’impronta digitale o del riconoscimento facciale permette così di collegare l’autorizzazione della transazione alla persona o al dispositivo autorizzato, senza affidarsi esclusivamente a una password.
Questa evoluzione non elimina completamente il rischio di frode, ma rende più difficile utilizzare i dati di una carta sottratti attraverso phishing, malware o altre tecniche.
Il ruolo dell’intelligenza artificiale
Un’altra frontiera della sicurezza è rappresentata dall’intelligenza artificiale e dal machine learning. I sistemi antifrode possono analizzare enormi quantità di transazioni in tempi molto brevi, confrontando caratteristiche come importo, frequenza, localizzazione, esercente e modalità di utilizzo della carta.
Quando un’operazione presenta caratteristiche anomale rispetto al comportamento abituale, il sistema può attribuirle un livello di rischio elevato e attivare controlli aggiuntivi, richiedere un’autenticazione o impedire l’operazione. L’analisi automatizzata permette inoltre di individuare schemi di frode che coinvolgono contemporaneamente un grande numero di carte e di esercenti.
Le prospettive future
Tra le tecnologie emergenti rientrano anche le carte biometriche, nelle quali un sensore di impronte digitali può essere integrato direttamente nello strumento di pagamento. Questa soluzione potrebbe aggiungere un ulteriore fattore di autenticazione, soprattutto nelle situazioni in cui è utilizzata la carta fisica.
Nel complesso, il futuro dei pagamenti elettronici sarà caratterizzato da sicurezza multilivello, tokenizzazione, autenticazione biometrica e sistemi antifrode sempre più intelligenti. La conseguenza sarà una progressiva riduzione dell’efficacia della clonazione tradizionale: rubare i dati di una carta non significherà necessariamente riuscire a trasformarli in una transazione valida.

