Il vishing, o voice phishing, è una forma di ingegneria sociale che utilizza telefonate e comunicazioni vocali ingannevoli per manipolare le vittime.
Attraverso tecniche di persuasione e falsi allarmi, i truffatori possono fingersi soggetti fidati, come banche, aziende, enti pubblici o forze dell’ordine, con l’obiettivo di indurre la vittima a rivelare informazioni riservate, effettuare operazioni finanziarie, come un bonifico, oppure installare software malevoli sul proprio dispositivo.
La caratteristica distintiva del vishing è quindi l’utilizzo della comunicazione vocale come strumento di persuasione. Il contatto diretto con la vittima permette infatti all’attaccante di reagire alle sue risposte, adattare il proprio comportamento e aumentare progressivamente la pressione psicologica.
Differenza tra phishing, smishing e vishing
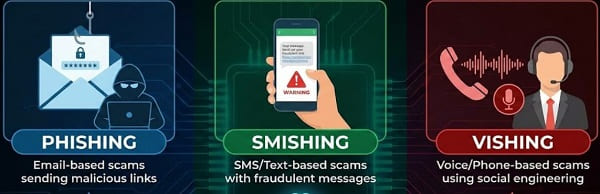
Phishing, smishing e vishing appartengono alla stessa famiglia di attacchi basati sull’ingegneria sociale, ma si distinguono principalmente per il canale di comunicazione utilizzato per raggiungere la vittima.
| Tipo di attacco | Canale utilizzato | Strumento principale | Obiettivo tipico |
| Phishing | Link a siti contraffatti, allegati o messaggi ingannevoli | Furto di credenziali, dati personali e informazioni finanziarie | |
| Smishing | 💬 SMS / Chat | Messaggi brevi, link malevoli e numeri di contatto | Furto di dati, accesso fraudolento agli account o installazione di malware |
| Vishing | 📞 Telefonate / Vocali | Conversazione diretta, pressione psicologica | Furto di informazioni, codici di autenticazione o induzione a operazioni finanziarie |
Nel phishing tradizionale, l’attaccante utilizza soprattutto la posta elettronica per costruire un messaggio apparentemente legittimo. Lo smishing trasferisce una strategia simile agli SMS e alle applicazioni di messaggistica, sfruttando la maggiore immediatezza delle comunicazioni sullo smartphone.
phishing, smishing e vishing
Nel vishing, invece, la voce diventa il principale strumento di manipolazione. Il truffatore può presentarsi come un operatore bancario, un tecnico, un rappresentante di un’azienda o un funzionario di un ente e costruire una situazione apparentemente urgente. La vittima viene così spinta a fidarsi del proprio interlocutore e ad agire prima di avere il tempo di verificare la richiesta.
La distinzione tra questi attacchi è comunque sempre più sfumata. Una stessa campagna fraudolenta può infatti combinare e-mail, SMS e telefonate, utilizzando più canali per aumentare la credibilità della truffa e accompagnare la vittima verso l’obiettivo finale.
Come funziona un attacco di vishing
Il vishing non è una semplice telefonata fraudolenta, ma una vera e propria tecnica di ingegneria sociale nella quale il criminale informatico costruisce una situazione credibile e segue un copione finalizzato a manipolare la vittima. L’attacco può essere più o meno sofisticato, ma generalmente si sviluppa attraverso una successione di fasi: contatto, costruzione della fiducia, creazione dell’urgenza, richiesta e manipolazione finale.
Il contatto: l’innesco
Tutto inizia con una telefonata. A seconda della strategia adottata, il contatto può essere casuale oppure mirato.
Nel primo caso, il truffatore utilizza numeri sconosciuti, anonimi o apparentemente provenienti dall’estero e contatta un elevato numero di persone, fingendosi per esempio un operatore commerciale, un consulente o un tecnico. L’obiettivo è individuare rapidamente una potenziale vittima disposta ad ascoltare e a seguire le indicazioni ricevute.
Come funziona un attacco di vishing
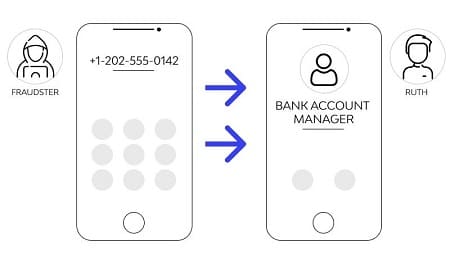
Negli attacchi più sofisticati, invece, il criminale ricorre all’impersonificazione. Attraverso informazioni raccolte in precedenza o tecniche di caller ID spoofing, il numero visualizzato sul telefono può apparire associato a una banca, a un’azienda o a un ente conosciuto. Tuttavia, il nome o il numero visualizzato sul display non costituiscono una prova dell’identità del chiamante.
La costruzione della fiducia: l’aggancio
Una volta iniziata la conversazione, il truffatore assume l’identità di un professionista o di un rappresentante di un’organizzazione affidabile. Il tono può essere calmo, formale e rassicurante, proprio per ridurre i sospetti.
Per rendere la storia più credibile, l’attaccante può conoscere già alcune informazioni sulla vittima, ottenute per esempio attraverso violazioni di dati (data breach), social network o precedenti interazioni fraudolente. Nome, indirizzo o altri dettagli personali possono essere utilizzati per dare l’impressione che il chiamante disponga di informazioni riservate.
Questi elementi, tuttavia, non dimostrano che l’interlocutore sia realmente chi afferma di essere: alcune informazioni personali possono essere facilmente reperibili o essere state sottratte in precedenti violazioni.
La creazione dell’urgenza: il panico
Dopo aver costruito un rapporto di fiducia, il truffatore introduce una crisi simulata. Può sostenere, per esempio, che sia stato effettuato un accesso anomalo al conto, che sia in corso un pagamento sospetto o che i dati della vittima siano stati compromessi.
L’obiettivo è creare una situazione nella quale la vittima percepisca la necessità di agire immediatamente. Frasi come «deve intervenire subito» o «se interrompe la procedura rischia di perdere il denaro» riducono lo spazio per la verifica e aumentano la pressione psicologica.
L’urgenza è quindi uno degli strumenti fondamentali del vishing: il truffatore cerca di impedire alla vittima di riagganciare, riflettere e contattare autonomamente l’organizzazione coinvolta.
La richiesta: la trappola
Una volta presentato il presunto problema, l’attaccante propone una soluzione che in realtà costituisce il vero obiettivo della frode.
Alla vittima può essere chiesto di comunicare un codice OTP, fornire credenziali, seguire un link ricevuto durante la telefonata, installare un software di assistenza remota oppure effettuare un’operazione finanziaria.
Particolarmente pericolosa è la richiesta di trasferire il denaro verso un presunto «conto sicuro» o «conto tecnico». La vittima viene convinta che il trasferimento serva a proteggere i propri risparmi, mentre in realtà sta autorizzando un’operazione a favore dei truffatori.
La manipolazione della vittima: la chiusura
Se la vittima manifesta esitazione, il criminale può modificare la propria strategia. Può utilizzare un tono autoritario e minaccioso, facendo leva sulla paura delle conseguenze, oppure adottare un atteggiamento apparentemente empatico e rassicurante, presentandosi come qualcuno che sta cercando di aiutare.
La manipolazione può quindi alternare paura, urgenza, autorità ed empatia, a seconda delle reazioni dell’interlocutore. L’obiettivo rimane sempre lo stesso: impedire alla vittima di interrompere la conversazione e verificare autonomamente la situazione.
Quando il truffatore ottiene le informazioni o l’azione desiderata, la telefonata può concludersi rapidamente. La vittima può rendersi conto della frode soltanto in un secondo momento, per esempio controllando il proprio conto o contattando direttamente l’organizzazione che il criminale aveva impersonato.
Tecniche utilizzate dai truffatori
Per portare a termine un attacco di vishing, i criminali informatici combinano strumenti tecnologici, informazioni raccolte in precedenza e tecniche di ingegneria sociale. L’obiettivo non è soltanto convincere la vittima che la telefonata sia autentica, ma condurla gradualmente verso un’azione che altrimenti non avrebbe compiuto.
Gli strumenti tecnologici di manipolazione
Uno degli strumenti più utilizzati è il caller ID spoofing, una tecnica che consente di alterare le informazioni associate al chiamante visualizzate dal destinatario. In questo modo, il numero può apparire come appartenente a un’organizzazione conosciuta, aumentando la credibilità della telefonata.
Lo spoofing può essere utilizzato, per esempio, per far sembrare la chiamata proveniente da una banca, un’azienda o un servizio pubblico. Il numero visualizzato sul telefono, tuttavia, non costituisce una garanzia dell’identità del chiamante: proprio per questo, anche una telefonata proveniente apparentemente da un numero ufficiale deve essere verificata attraverso canali indipendenti.
La tecnologia può inoltre essere utilizzata per automatizzare le chiamate, gestire un elevato numero di potenziali vittime e, nei casi più sofisticati, integrare sistemi capaci di rendere la conversazione più naturale.
Gli scenari d’inganno: i ruoli interpretati
Il successo del vishing dipende spesso dalla capacità del truffatore di assumere un’identità credibile. Il criminale sceglie quindi un ruolo coerente con il problema che vuole presentare alla vittima.
Un caso particolarmente frequente è l’impersonificazione di banche e istituti finanziari. Il truffatore può presentarsi come un addetto al servizio antifrode e sostenere che sia stata rilevata un’operazione sospetta. La conversazione viene quindi indirizzata verso la verifica dell’identità, la comunicazione di informazioni riservate o l’autorizzazione di una presunta operazione di sicurezza.
Un altro scenario riguarda i falsi operatori del servizio clienti. Il criminale può fingersi un dipendente di un’azienda tecnologica, di una compagnia telefonica o di un servizio di consegna. Il pretesto può essere un abbonamento da annullare, un pagamento da verificare o una spedizione apparentemente bloccata.
Sono comuni anche i falsi tecnici informatici. In questo caso il truffatore sostiene che il computer o la connessione della vittima siano stati compromessi da un virus o da un’attività sospetta. La presunta assistenza può diventare il pretesto per convincere l’utente a installare un programma di accesso remoto o a fornire informazioni che consentano di prendere il controllo del dispositivo.
Le leve psicologiche dell’ingegneria sociale
La componente tecnologica, da sola, non è sufficiente. Il vishing sfrutta soprattutto alcuni meccanismi psicologici che possono spingere una persona ad agire senza effettuare le necessarie verifiche.
Uno dei più efficaci è la creazione di falsi problemi di sicurezza. Il truffatore presenta una situazione nella quale la vittima crede di essere già sotto attacco: un accesso anomalo al conto, una transazione sospetta o un dispositivo infetto. La richiesta fraudolenta viene quindi presentata come una misura necessaria per risolvere il problema.
Un’altra leva fondamentale è lo sfruttamento dell’urgenza e della paura. Il criminale cerca di convincere la vittima che non ci sia tempo per interrompere la telefonata e verificare autonomamente le informazioni. L’urgenza riduce la possibilità di riflettere con calma e aumenta la probabilità che la persona segua le istruzioni ricevute.
Infine, può essere utilizzata la raccolta progressiva delle informazioni. Anziché chiedere immediatamente dati altamente sensibili, il truffatore può iniziare con informazioni apparentemente innocue o già conosciute e utilizzarle per costruire un rapporto di fiducia. Successivamente può passare a richieste più delicate, come credenziali, codici di verifica o autorizzazioni.
Questa tecnica rende il raggiro particolarmente insidioso: ogni risposta fornita dalla vittima può diventare un elemento utilizzabile per rendere più credibile la richiesta successiva.
Vishing e spoofing
Vishing e spoofing sono tecniche differenti, ma possono essere utilizzate insieme durante una frode telefonica per realizzare, ad esempio, frodi con carte di pagamento attraverso la sottrazione di dati e credenziali. Il vishing consiste nella manipolazione della vittima attraverso una comunicazione vocale ingannevole, mentre lo spoofing permette di alterare l’identità apparente del chiamante.
Attraverso il caller ID spoofing, il numero visualizzato sul telefono può essere modificato per sembrare associato a una banca, a un’azienda o a un ente conosciuto. Questo elemento aumenta la credibilità della telefonata e può indurre la vittima ad abbassare le proprie difese.
Lo spoofing, tuttavia, non dimostra l’autenticità della chiamata. Anche quando sul display compare un numero apparentemente ufficiale, è quindi opportuno interrompere la conversazione e contattare autonomamente l’organizzazione interessata utilizzando un recapito verificato.
Il ruolo dell’intelligenza artificiale nel vishing
L’intelligenza artificiale sta introducendo nuove possibilità nel vishing, rendendo alcune frodi telefoniche più realistiche, personalizzate e difficili da riconoscere. Le tecnologie generative possono infatti essere utilizzate per produrre voce sintetica, automatizzare le conversazioni e adattare il comportamento del truffatore alle risposte della vittima.
voice cloning
Una delle applicazioni più preoccupanti è il voice cloning, cioè la capacità di ricreare artificialmente la voce di una persona a partire da registrazioni audio. Un criminale può utilizzare frammenti vocali pubblicati online, per esempio durante un’intervista o in un video sui social network, per generare una voce molto simile a quella della persona imitata. In uno scenario fraudolento, potrebbe quindi fingersi un familiare, un collega o un responsabile aziendale e formulare una richiesta urgente di denaro o di informazioni.
L’intelligenza artificiale può inoltre contribuire alla personalizzazione degli attacchi. Le informazioni disponibili online o ottenute attraverso precedenti violazioni di dati possono essere utilizzate per costruire conversazioni più credibili e adattate al singolo destinatario.
Un ulteriore sviluppo riguarda l’automazione. Sistemi basati sull’AI possono gestire conversazioni vocali con numerose persone, riconoscere determinate risposte e modificare automaticamente il dialogo. Questo permette ai criminali di aumentare il numero di potenziali vittime senza dover condurre manualmente ogni telefonata.
La diffusione di queste tecnologie non significa però che una voce apparentemente autentica sia una prova dell’identità di chi parla. Al contrario, rende ancora più importante verificare le richieste attraverso un secondo canale indipendente, soprattutto quando riguardano denaro, credenziali o codici di autenticazione
Come difendersi dal vishing
La difesa dal vishing si basa soprattutto sulla capacità di riconoscere i segnali di una telefonata sospetta e, soprattutto, di non eseguire immediatamente le istruzioni ricevute dal chiamante. Anche quando la telefonata sembra provenire da un’organizzazione conosciuta, è importante ricordare che numero visualizzato, nome del chiamante e informazioni personali fornite durante la conversazione possono essere falsificati o essere già conosciuti dai truffatori.
Come difendersi
Il primo principio consiste nel non comunicare mai credenziali, password, codici OTP o altri codici di autenticazione durante una telefonata non verificata. Una richiesta di questo tipo dovrebbe essere considerata un segnale d’allarme, soprattutto se accompagnata dalla richiesta di effettuare un pagamento o un trasferimento di denaro.
È inoltre fondamentale non lasciarsi condizionare dall’urgenza. Se il chiamante sostiene che sia necessario agire entro pochi minuti per bloccare un’operazione, è preferibile interrompere la telefonata e verificare autonomamente la situazione. Per farlo, bisogna utilizzare esclusivamente i recapiti ufficiali dell’organizzazione, senza richiamare il numero fornito dal presunto operatore.
Occorre prestare attenzione anche alle richieste di installare programmi, concedere accesso remoto al computer o seguire procedure insolite. Un falso tecnico può utilizzare queste richieste per ottenere il controllo del dispositivo o sottrarre informazioni.
Infine, è utile adottare un principio semplice: una telefonata può informare, ma non deve essere l’unico elemento utilizzato per autorizzare un’operazione sensibile. Quando una richiesta riguarda denaro, credenziali o sicurezza dell’account, la verifica attraverso un secondo canale indipendente può interrompere la catena della manipolazione e impedire che il tentativo di vishing vada a buon fine.
Cosa fare dopo essere caduti in una truffa di vishing
Accorgersi di essere stati vittima di vishing può provocare paura e confusione, ma è importante agire rapidamente. Anche quando alcune informazioni sono già state comunicate o un’operazione è stata autorizzata, intervenire tempestivamente può contribuire a limitare i danni.
Se sono stati forniti dati bancari, credenziali o informazioni relative a una carta di pagamento, è necessario contattare immediatamente la banca o l’istituto interessato attraverso un canale ufficiale. Se è stato effettuato un bonifico fraudolento, bisogna segnalare subito l’accaduto e chiedere quali procedure siano disponibili per tentare di bloccare o recuperare l’operazione.
Nel caso siano state comunicate credenziali di accesso, è opportuno modificare immediatamente le password, partendo dall’account compromesso e da tutti gli altri servizi nei quali veniva utilizzata la stessa password. Se possibile, bisogna inoltre attivare o rafforzare l’autenticazione a più fattori.
Particolare attenzione è necessaria quando il truffatore ha convinto la vittima a installare un software o concedere il controllo remoto del dispositivo. In questo caso è consigliabile interrompere la connessione con l’attaccante, rimuovere il programma sospetto e verificare il dispositivo con strumenti di sicurezza affidabili. Se sono stati compromessi account importanti, può essere necessario intervenire anche su questi.
È inoltre importante conservare le informazioni relative alla truffa: numero utilizzato, orario della chiamata, eventuali SMS o e-mail ricevuti, dati forniti dal truffatore e operazioni effettuate. Questi elementi possono essere utili per le successive segnalazioni.
Infine, la frode dovrebbe essere segnalata alle autorità competenti e, quando coinvolge servizi finanziari o altri operatori, anche all’organizzazione impersonata dal truffatore. Riconoscere rapidamente l’accaduto e intervenire senza vergogna o esitazioni è fondamentale: la tempestività può fare la differenza nel contenimento delle conseguenze.
Il futuro del vishing
Il futuro del vishing sarà probabilmente caratterizzato da attacchi sempre più personalizzati, automatizzati e difficili da riconoscere. La diffusione dell’intelligenza artificiale generativa, delle tecnologie di sintesi vocale e dei sistemi capaci di elaborare il linguaggio naturale offre infatti ai criminali nuovi strumenti per costruire conversazioni più credibili e adattarle alle reazioni delle vittime.
Un’evoluzione particolarmente rilevante riguarda il voice cloning, che può essere utilizzato per imitare la voce di familiari, colleghi o figure professionali. Integrato con informazioni ottenute dai social network, da precedenti violazioni di dati o da altre fonti disponibili online, potrebbe contribuire alla realizzazione di frodi altamente mirate.
Anche l’automazione avrà un ruolo importante. Sistemi capaci di gestire conversazioni vocali potranno consentire di contattare un numero maggiore di persone, selezionando quelle che mostrano maggiore disponibilità a proseguire la conversazione e adattando il dialogo alle informazioni raccolte.
È inoltre probabile una crescente integrazione tra vishing, phishing e smishing. Una frode potrebbe iniziare con un SMS o un’e-mail, proseguire con una telefonata e concludersi attraverso una richiesta di credenziali, codici di autenticazione o operazioni finanziarie.
Di fronte a questa evoluzione, la sicurezza dovrà basarsi sempre meno sulla capacità di riconoscere una voce o un numero telefonico e sempre più sulla verifica dell’identità attraverso canali indipendenti. La consapevolezza degli utenti, insieme a sistemi di autenticazione più sicuri e a strumenti capaci di individuare comportamenti fraudolenti, rappresenterà quindi una delle principali difese contro il vishing del futuro.

