
Il codice OTP (One-Time Password) è uno degli strumenti più utilizzati per aumentare la sicurezza dell’autenticazione digitale. Si tratta di una password temporanea, generalmente costituita da una sequenza di numeri, che può essere utilizzata una sola volta oppure per un intervallo di tempo limitato. A differenza di una password tradizionale, che può rimanere invariata per mesi o anni, il codice OTP cambia continuamente o perde rapidamente la propria validità, rendendo più difficile il suo riutilizzo da parte di un eventuale attaccante.
I codici OTP sono ormai presenti in numerose attività quotidiane: possono essere richiesti per accedere a un conto bancario, autorizzare un pagamento, effettuare il login a un account, confermare un acquisto online o completare la registrazione a un servizio digitale. In molti casi vengono utilizzati insieme a una password come secondo fattore nell’autenticazione a due fattori (2FA).
Un codice OTP può essere inviato tramite SMS, generato da un’applicazione di autenticazione oppure prodotto da dispositivi hardware specifici. Dal punto di vista tecnico esistono diversi sistemi di generazione, tra cui TOTP (Time-Based One-Time Password), basato sul tempo, e HOTP (HMAC-Based One-Time Password), basato invece su un contatore.
Sebbene rappresenti un importante livello di protezione, l’OTP non elimina completamente i rischi informatici. Tecniche come phishing, ingegneria sociale e SIM swapping possono infatti essere utilizzate per cercare di ottenere il codice direttamente dall’utente o comprometterne il sistema di autenticazione. Comprendere come funziona un codice OTP, come è generato e quali sono i suoi limiti è quindi fondamentale per utilizzare consapevolmente gli strumenti di sicurezza digitale.
Che cos’è il codice OTP
Il codice OTP è progettato per essere utilizzata una sola volta oppure entro un intervallo di tempo limitato. Viene generato automaticamente da un sistema informatico, da un’applicazione di autenticazione o da un apposito dispositivo, e può essere successivamente mostrato all’utente oppure trasmesso attraverso un canale di comunicazione, come un SMS.
La caratteristica fondamentale dell’OTP è quindi la sua validità limitata. Nei sistemi basati sul tempo, come il TOTP (Time-Based One-Time Password), il codice cambia generalmente dopo un breve intervallo, spesso di 30 o 60 secondi. In altri sistemi, invece, il codice rimane valido fino al suo utilizzo e viene invalidato immediatamente dopo l’autenticazione. Questo rende l’OTP molto diverso da una password tradizionale, che normalmente rimane valida fino a quando non viene modificata.
L’utilizzo di una password temporanea permette di ridurre il rischio associato al furto delle credenziali. Se un codice OTP è già scaduto o è stato utilizzato, infatti, non può normalmente essere impiegato per una nuova autenticazione. Tuttavia, un OTP non è completamente invulnerabile: un attaccante potrebbe cercare di sottrarlo attraverso phishing, social engineering o altre tecniche e utilizzarlo prima che perda la propria validità.
Per questo motivo l’OTP è spesso impiegato insieme alla password nell’autenticazione a due fattori (2FA). In questo modo l’accesso richiede almeno due elementi di autenticazione, aumentando la protezione di servizi particolarmente importanti, come home banking, posta elettronica e servizi di identità digitale come SPID. Il codice OTP rappresenta quindi un importante strumento di sicurezza contro le frodi con le carte di pagamento, soprattutto quando viene utilizzato per confermare transazioni effettuate online.
L’OTP costituisce quindi un importante livello di sicurezza, ma non sostituisce le altre misure di protezione e deve essere utilizzato con attenzione.
Come funziona un codice OTP
Il funzionamento di un codice OTP si basa sulla generazione di una credenziale temporanea attraverso algoritmi specifici, progettati per produrre codici difficili da prevedere e verificabili dal sistema di autenticazione. Nei sistemi più evoluti, il server e il dispositivo dell’utente condividono una chiave segreta, chiamata anche seed, che costituisce uno degli elementi utilizzati per generare e verificare il codice.
Uno dei meccanismi più diffusi è il TOTP (Time-Based One-Time Password), nel quale il codice è calcolato combinando la chiave segreta con un valore temporale. L’applicazione di autenticazione e il server utilizzano quindi lo stesso riferimento temporale per ottenere il medesimo codice. Il risultato è un codice dinamico che cambia a intervalli prestabiliti, spesso ogni 30 o 60 secondi.
Un altro sistema è l’HOTP (HMAC-Based One-Time Password), nel quale la generazione del codice dipende da un contatore. Ogni nuovo evento di autenticazione determina l’avanzamento del contatore e, di conseguenza, la produzione di un nuovo codice.
Il funzionamento è diverso quando l’OTP è inviato tramite SMS o email. In questo caso il servizio genera un codice associato alla specifica richiesta di autenticazione e lo trasmette all’utente attraverso il canale previsto. Il sistema conserva le informazioni necessarie per verificare il codice e stabilirne la validità.
Quando l’utente inserisce l’OTP, il sistema di autenticazione verifica che il codice corrisponda a quello atteso e che sia ancora valido. Se il controllo ha esito positivo, l’autenticazione o l’operazione richiesta viene autorizzata. Dopo l’utilizzo o la scadenza, il codice non può normalmente essere riutilizzato.
In questo modo, la validità temporanea o monouso dell’OTP aggiunge un ulteriore livello di protezione rispetto alle sole credenziali statiche.
Le principali tipologie di OTP
Le principali tipologie di codice OTP possono essere distinte in base al metodo utilizzato per generare il codice e al canale attraverso il quale viene fornito all’utente. Dal punto di vista degli algoritmi, i sistemi più importanti sono TOTP e HOTP.
TOTP: OTP basato sul tempo

TOTP
Il TOTP (Time-Based One-Time Password) è un codice generato utilizzando una chiave segreta condivisa e il tempo corrente. L’algoritmo permette al dispositivo dell’utente e al server di ottenere lo stesso codice senza doverlo trasmettere. Il codice cambia automaticamente a intervalli prestabiliti, generalmente ogni 30 o 60 secondi. Questo sistema è alla base di numerose applicazioni di autenticazione, che possono generare i codici anche senza una connessione a Internet.
HOTP: OTP basato su un contatore
L’HOTP (HMAC-Based One-Time Password) utilizza invece un contatore di eventi. Ogni nuovo codice è associato a un valore progressivo del contatore e rimane valido fino a quando viene utilizzato o sostituito da un nuovo codice, secondo le regole adottate dal sistema. Questo meccanismo può essere utilizzato, per esempio, con alcuni token hardware.
In base al canale di distribuzione
Un OTP può essere inviato tramite SMS o email, dopo essere stato generato dal servizio che gestisce l’autenticazione. Questo sistema è semplice e accessibile, ma presenta alcune vulnerabilità, tra cui il SIM swapping nel caso degli SMS.
Un’altra possibilità è l’utilizzo di una app di autenticazione, che genera direttamente sul dispositivo codici TOTP. I codici possono essere prodotti anche senza connessione Internet, mentre la sicurezza dipende dalla protezione dello smartphone e delle credenziali associate.
Esistono infine i token hardware, dispositivi fisici che possono generare codici OTP, mentre le notifiche push rappresentano un metodo di autenticazione correlato: invece di digitare un codice, l’utente conferma la richiesta direttamente attraverso un’app.
Codice OTP ricevuto tramite SMS
Uno dei sistemi più conosciuti consiste nell’invio del codice OTP tramite SMS. Dopo aver inserito username e password, l’utente riceve sul proprio telefono un messaggio contenente un codice numerico da utilizzare per completare l’autenticazione.
Questo sistema ha il vantaggio di essere semplice e accessibile, perché non richiede necessariamente l’installazione di un’applicazione specifica. Per questo motivo è adottato da numerosi servizi digitali.
L’OTP tramite SMS presenta tuttavia alcune criticità. Il numero telefonico può essere associato a una SIM sostitutiva ottenuta fraudolentemente, attraverso una tecnica nota come SIM swapping. Inoltre, un attaccante potrebbe cercare di convincere l’utente a comunicargli il codice attraverso una falsa richiesta di assistenza o una pagina di phishing.
Per queste ragioni, quando sono disponibili sistemi più robusti, l’OTP basato su applicazione può rappresentare un’alternativa più sicura rispetto all’invio tramite SMS.
OTP e autenticazione a due fattori (2FA)
L’autenticazione a due fattori (2FA) è un metodo di sicurezza che richiede due fattori distinti per verificare l’identità dell’utente, mentre l’OTP è uno degli strumenti che può essere utilizzato all’interno di questo processo.
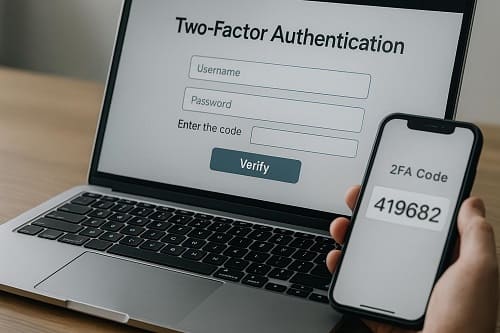
autenticazione a due fattori
L’autenticazione tradizionale basata esclusivamente sulla password utilizza principalmente un fattore appartenente alla categoria “qualcosa che sai”. La 2FA aggiunge invece un secondo fattore, scelto tra tre categorie principali:
-Qualcosa che sai: una password, un PIN o un’altra informazione conosciuta dall’utente.
-Qualcosa che hai: uno smartphone, un token hardware o una smart card.
-Qualcosa che sei: una caratteristica biometrica, come l’impronta digitale o il riconoscimento facciale.
Il ruolo dell’OTP nella 2FA
L’OTP può essere utilizzato come secondo elemento di autenticazione, ma il modo in cui viene considerato il secondo fattore dipende dal sistema utilizzato. Per esempio, quando un’app genera un codice TOTP sullo smartphone, la sicurezza deriva dalla disponibilità del dispositivo e dalla chiave segreta associata all’autenticatore.
In uno scenario comune, il processo prevede due fasi: prima l’utente inserisce la password, dimostrando di conoscere il primo fattore; successivamente inserisce un codice OTP generato o ricevuto sul proprio dispositivo, aggiungendo un ulteriore livello di verifica.
Perché 2FA e OTP aumentano la sicurezza
L’utilizzo della 2FA riduce significativamente il rischio derivante dal furto della sola password. Anche se le credenziali vengono sottratte attraverso un data breach o un attacco di phishing, l’aggressore può incontrare un’ulteriore barriera durante il tentativo di accesso.
Tuttavia, la 2FA basata su OTP non elimina completamente il phishing. Attacchi sofisticati possono indurre la vittima a comunicare il codice in tempo reale, consentendo al criminale informatico di utilizzarlo prima della sua scadenza.
Anche la ricezione di un OTP non richiesto deve essere considerata un segnale di una possibile attività sospetta. In questo caso è opportuno non comunicare il codice a nessuno, controllare l’account e, se necessario, modificare la password e verificare le impostazioni di sicurezza.
Dove è utilizzato il codice OTP
I codici OTP sono ormai presenti in numerosi ambiti della vita digitale. Sono utilizzati, per esempio, per accedere a servizi di home banking, confermare determinate operazioni finanziarie, proteggere account di posta elettronica e social network oppure verificare l’identità durante la registrazione a un servizio.
Un altro impiego importante riguarda gli acquisti online, nei quali un codice temporaneo può essere richiesto per confermare una transazione.
L’OTP può inoltre essere utilizzato nei sistemi aziendali per proteggere l’accesso a risorse interne, reti informatiche e applicazioni che contengono informazioni riservate.
I rischi di sicurezza legati agli OTP
Il codice OTP aumenta significativamente la sicurezza dell’autenticazione, ma non è una protezione assoluta. Come qualsiasi sistema di sicurezza, può essere attaccato o aggirato quando un criminale informatico riesce a sottrarre il codice, a compromettere il dispositivo dell’utente oppure a manipolare la procedura di autenticazione.
Il phishing e il furto del codice OTP
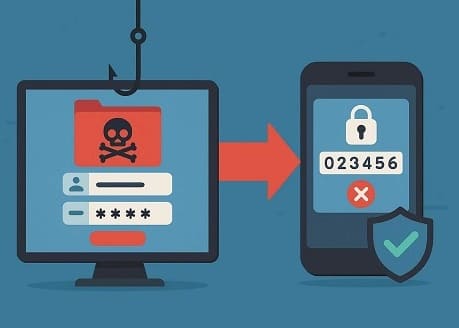
Rischi di sicurezza del codice OTP
Uno dei principali rischi è rappresentato dal phishing, attraverso il quale l’attaccante cerca di convincere la vittima a inserire le proprie credenziali in un sito fraudolento. Nei sistemi che utilizzano anche un OTP, il criminale può richiedere successivamente il codice temporaneo, fingendo che sia necessario per completare l’accesso o verificare l’identità.
Gli attacchi più sofisticati possono operare in tempo reale: il codice fornito dalla vittima è immediatamente utilizzato dall’attaccante per tentare di accedere al servizio legittimo prima che l’OTP scada.
Social engineering
Un altro rischio è rappresentato dal social engineering, cioè dall’utilizzo di tecniche di manipolazione psicologica per indurre l’utente a rivelare informazioni riservate.
Un criminale può, per esempio, fingersi un operatore bancario, un tecnico informatico o un addetto all’assistenza e chiedere alla vittima di comunicare il codice ricevuto sul proprio smartphone. In realtà, il codice potrebbe essere utilizzato dall’attaccante per autorizzare un accesso o un’operazione.
Per questo motivo un OTP non dovrebbe mai essere comunicato a un’altra persona, indipendentemente dall’identità dichiarata da chi lo richiede.
SIM swapping e intercettazione degli SMS
Gli OTP inviati tramite SMS presentano alcune vulnerabilità specifiche. Una delle più note è il SIM swapping, una tecnica attraverso la quale un criminale riesce a trasferire il numero telefonico della vittima su una SIM sotto il proprio controllo.
In questo modo può potenzialmente ricevere gli SMS destinati all’utente, compresi quelli contenenti codici di autenticazione. Per questa ragione, quando è possibile, un’applicazione di autenticazione può offrire una protezione maggiore rispetto all’OTP inviato tramite SMS.
Compromissione del dispositivo
La sicurezza dell’OTP dipende anche dalla protezione del dispositivo sul quale il codice viene ricevuto o generato. Malware, applicazioni malevole o accessi non autorizzati allo smartphone possono infatti compromettere la riservatezza delle informazioni utilizzate per l’autenticazione.
Nel caso delle applicazioni TOTP, inoltre, è particolarmente importante proteggere la chiave segreta associata all’autenticatore. Se è questa informazione sottratta, un aggressore potrebbe potenzialmente generare codici validi.
Data breach e furto delle credenziali
Un OTP può contribuire a limitare le conseguenze di un data breach, perché il possesso della sola password rubata normalmente non è sufficiente per completare un’autenticazione protetta da un secondo fattore.
Tuttavia, l’OTP non protegge automaticamente tutti i dati compromessi. Se un attaccante riesce a ottenere anche il secondo fattore o a sfruttare una vulnerabilità del processo di autenticazione, può comunque tentare di accedere all’account.
Come aumentare la sicurezza
Per utilizzare gli OTP in modo sicuro è fondamentale non comunicare mai il codice a terzi, verificare attentamente i siti nei quali sono inserite le credenziali e mantenere aggiornati smartphone e applicazioni.
Quando disponibili, è inoltre consigliabile valutare metodi di autenticazione più resistenti al phishing, come le passkey, soprattutto per gli account che contengono informazioni personali o finanziarie particolarmente importanti.
Come utilizzare correttamente un codice OTP
Utilizzare correttamente un codice OTP è fondamentale per mantenere efficace la protezione dell’autenticazione. Il codice deve essere inserito esclusivamente nel sito o nell’applicazione ufficiale per cui è stato richiesto e non deve mai essere comunicato ad altre persone, nemmeno a presunti operatori dell’assistenza.
È importante inoltre controllare il motivo per cui è richiesto l’OTP. Se si riceve un codice senza aver effettuato alcun accesso o operazione, potrebbe indicare un tentativo di autenticazione non autorizzato. In questo caso il codice non deve essere utilizzato né comunicato a terzi.
Gli OTP devono essere considerati informazioni riservate e temporanee: non è necessario conservarli, fotografarli o condividerli tramite messaggi ed email. È inoltre consigliabile mantenere aggiornati il sistema operativo e le applicazioni utilizzate per l’autenticazione e proteggere adeguatamente lo smartphone o il token.
Infine, quando un servizio offre sistemi di autenticazione più resistenti al phishing, come passkey o chiavi di sicurezza, può essere opportuno preferirli, soprattutto per account contenenti dati personali o finanziari.
Il futuro dell’autenticazione
Il futuro dell’autenticazione digitale sarà sempre più orientato verso sistemi capaci di garantire elevati livelli di sicurezza senza rendere complesse le procedure di accesso. Password, codici OTP, autenticazione biometrica e tecnologie basate su chiavi ottenute tramite crittografia continueranno a convivere, ma il loro ruolo potrebbe progressivamente cambiare.
Una delle tecnologie più promettenti è rappresentata dalle passkey, credenziali basate sulla crittografia a chiave pubblica che consentono di autenticarsi senza dover digitare una password tradizionale. La chiave privata rimane protetta sul dispositivo dell’utente, mentre il servizio conserva la corrispondente chiave pubblica. L’accesso può essere autorizzato attraverso impronta digitale, riconoscimento facciale o PIN del dispositivo, senza trasmettere una password al server.
Le passkey presentano un importante vantaggio rispetto agli OTP tradizionali: sono progettate per essere resistenti al phishing, poiché l’autenticazione è legata crittograficamente al servizio corretto. Questo riduce il rischio che un utente sia indotto a fornire un codice temporaneo a un sito fraudolento.
Anche l’autenticazione biometrica continuerà a svolgere un ruolo importante. Impronte digitali e riconoscimento facciale possono rendere l’accesso più semplice, ma sono generalmente utilizzati per sbloccare una credenziale o un dispositivo, piuttosto che come sostituti assoluti della crittografia.
In questo scenario, l’OTP continuerà comunque a essere ampiamente utilizzato, soprattutto nei sistemi che necessitano di un secondo fattore semplice da implementare. Tuttavia, per gli account più sensibili si assisterà probabilmente a una maggiore diffusione di sistemi resistenti al phishing e basati su chiavi crittografiche e autenticazione senza password.
L’evoluzione dell’autenticazione non consiste quindi semplicemente nell’abbandonare le password, ma nel costruire sistemi multilivello capaci di combinare sicurezza, privacy e facilità d’uso.

