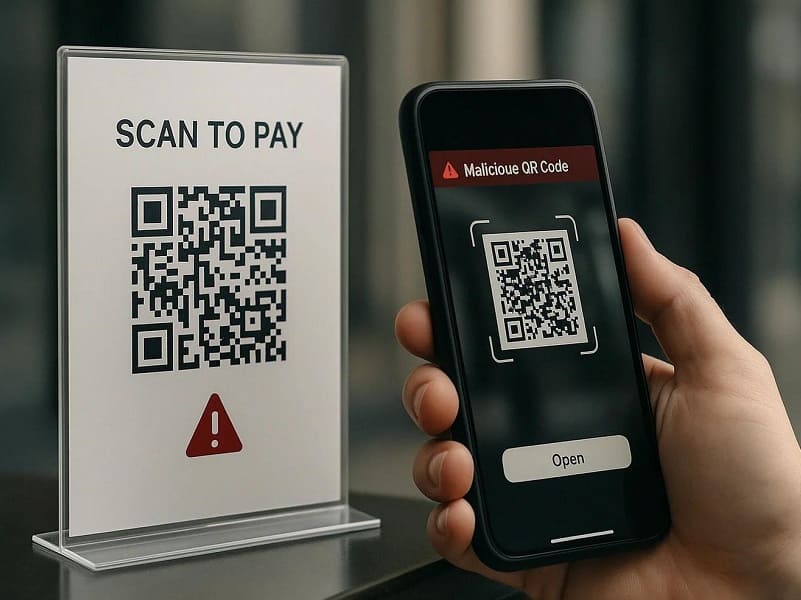
Il quishing è una forma di attacco informatico che sfrutta i QR Code per condurre le vittime verso siti web fraudolenti e sottrarre informazioni sensibili. Il termine nasce dalla combinazione di QR Code e phishing e identifica una tecnica che utilizza la familiarità degli utenti con questi codici per rendere più difficile il riconoscimento di un tentativo di frode.
I QR Code sono ormai presenti in numerosi contesti della vita quotidiana: sono utilizzati per accedere a siti web, effettuare pagamenti, consultare menu digitali, scaricare applicazioni, ottenere informazioni e accedere a servizi online. La loro diffusione può però favorire un falso senso di sicurezza. L’utente tende infatti a considerare la scansione come un’operazione innocua, senza verificare attentamente quale sia la destinazione associata al codice.
Proprio questa caratteristica è sfruttata dai criminali informatici. Un QR Code può nascondere un collegamento verso una pagina fraudolenta, rendendo meno immediata l’identificazione dell’URL rispetto a un normale link visualizzato in un’email o in un messaggio.
Il fenomeno ha assunto particolare rilevanza con la crescente diffusione dei QR Code nelle comunicazioni digitali e negli spazi pubblici. Inoltre, la scansione sposta l’interazione dal computer allo smartphone, un passaggio che può rendere meno evidente la natura fraudolenta della pagina raggiunta e favorire comportamenti automatici.
Il quishing rappresenta quindi un’evoluzione delle tecniche di phishing, nella quale uno strumento progettato per semplificare l’accesso alle informazioni viene trasformato in un possibile vettore di attacco. Comprenderne il funzionamento è fondamentale per imparare a utilizzare i QR Code in modo più consapevole e sicuro.
Che cos’è il quishing
Il termine quishing deriva dalla combinazione delle parole QR Code e phishing e identifica una tecnica di ingegneria sociale nella quale il QR Code viene utilizzato come vettore dell’attacco.
Il principio è simile a quello del phishing tradizionale. Invece di convincere la vittima a cliccare direttamente su un collegamento contenuto in un’email o in un messaggio, l’attaccante la induce a scansionare un QR Code. Il codice può contenere un URL che conduce a un sito controllato dal criminale oppure a una catena di reindirizzamenti che porta infine alla pagina fraudolenta.
Una volta raggiunto il sito, la vittima può essere invitata a inserire credenziali, dati personali, informazioni finanziarie o codici di autenticazione. In alcuni casi il sito può inoltre cercare di indurre l’utente a scaricare software o applicazioni dannose.
Come funziona una truffa di Quishing
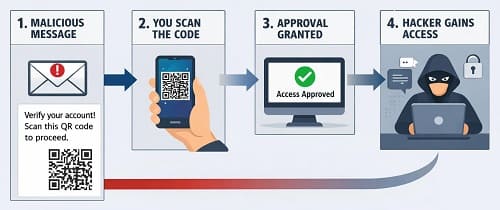
Una truffa di quishing segue generalmente una sequenza di passaggi pianificati, nella quale tecniche informatiche e manipolazione psicologica vengono combinate per indurre la vittima a compiere un’azione apparentemente innocua: scansionare un QR Code.
-
Preparazione dell’infrastruttura malevola
Come funziona una truffa di Quishing
L’attaccante crea innanzitutto un QR Code associato a un sito web controllato direttamente o indirettamente. La destinazione può essere una pagina fraudolenta progettata per imitare un servizio legittimo oppure un sistema intermedio capace di reindirizzare successivamente l’utente verso la destinazione finale.
Per rendere più difficile l’individuazione della minaccia possono essere utilizzati reindirizzamenti, URL abbreviati e altre tecniche di offuscamento. In alcuni casi il collegamento può inoltre passare attraverso domini compromessi o servizi apparentemente affidabili prima di raggiungere la pagina malevola.
-
Distribuzione dell’esca
Il QR Code deve quindi essere portato davanti alla potenziale vittima. La distribuzione può avvenire attraverso canali digitali oppure supporti fisici.
Nel primo caso il codice può essere inserito in un’email, in un messaggio di smishing inviato tramite servizi di messaggistica o all’interno di documenti e allegati. L’utilizzo di un’immagine contenente il collegamento può rendere meno immediata, per l’utente, l’identificazione della destinazione rispetto a un normale URL visualizzato nel messaggio.
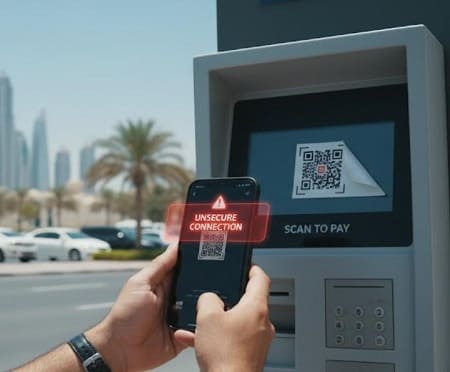
Nel secondo caso il QR Code può essere stampato e collocato in luoghi pubblici. Una tecnica particolarmente insidiosa consiste nella sostituzione o sovrapposizione di un QR Code fraudolento a uno autentico, per esempio su parchimetri, colonnine di ricarica, manifesti o menu.
-
Ingegneria sociale e manipolazione
La tecnologia, da sola, non è sufficiente a realizzare la truffa. Il QR Code viene normalmente accompagnato da un messaggio studiato per creare fiducia, suscitare curiosità o generare un senso di urgenza.
I criminali possono imitare il linguaggio e l’identità visiva di banche, aziende, piattaforme digitali o enti pubblici. Messaggi come una presunta scadenza imminente, la necessità di verificare un account o la richiesta di confermare un pagamento hanno lo scopo di spingere l’utente ad agire rapidamente, riducendo il tempo dedicato alle verifiche.
-
Scansione e reindirizzamento
Quando l’utente scansiona il QR Code con la fotocamera dello smartphone, il dispositivo riconosce le informazioni contenute nel codice e propone generalmente di aprire l’indirizzo associato.
Se l’utente accetta, viene indirizzato verso una pagina web fraudolenta, spesso realizzata per assomigliare graficamente a quella di un servizio legittimo. Logo, colori, struttura della pagina e linguaggio possono essere riprodotti con grande precisione per aumentare la credibilità dell’inganno.
-
Furto dei dati o compromissione del dispositivo
A questo punto può verificarsi la fase finale dell’attacco. La pagina può richiedere credenziali, dati personali, informazioni finanziarie o codici di autenticazione, che vengono successivamente trasmessi agli attaccanti.
In altri casi il QR Code può condurre a una pagina che tenta di convincere l’utente a scaricare un’applicazione o un file dannoso. Particolare attenzione deve essere prestata alle richieste di installazione di applicazioni provenienti da fonti non ufficiali.
L’obiettivo può quindi essere il furto delle credenziali, la sottrazione di informazioni sensibili oppure la compromissione del dispositivo. Il QR Code rappresenta soltanto il punto di ingresso: il vero attacco si sviluppa attraverso il sito, il servizio o il software verso cui la vittima viene indirizzata.
Dove possono comparire i QR Code malevoli
Le campagne di quishing possono sfruttare numerosi canali, sia digitali sia fisici, raggiungendo l’utente in contesti nei quali la presenza di un QR Code appare del tutto normale. È proprio questa capacità di inserirsi nelle abitudini quotidiane a rendere la minaccia particolarmente insidiosa.
Canali digitali e comunicazione diretta
QR Code malevoli
Nel mondo digitale, un QR Code fraudolento può essere inserito all’interno di email, SMS, messaggi di messaggistica istantanea e documenti elettronici. Il messaggio può simulare una comunicazione proveniente da una banca, da un’azienda, da un servizio di posta elettronica o dal reparto Risorse Umane di un’organizzazione.
Un’email potrebbe, per esempio, invitare il destinatario a scansionare un codice per aggiornare una password, verificare il proprio account o attivare un sistema di autenticazione. Analogamente, un messaggio ricevuto tramite SMS o piattaforme come WhatsApp può utilizzare la scusa di una spedizione da sbloccare, di un pagamento da confermare o di un premio da riscuotere.
I QR Code possono inoltre essere incorporati in fatture contraffatte, solleciti di pagamento, documenti PDF o altri allegati. In questi casi il codice può apparire perfettamente coerente con il documento e sfruttare la fiducia che l’utente ripone nella comunicazione ricevuta.
L’utilizzo di un QR Code presenta inoltre una caratteristica importante dal punto di vista della sicurezza: la destinazione non è immediatamente leggibile come avviene con un URL riportato in chiaro. Questo può rendere meno immediata l’individuazione di un collegamento sospetto e rappresentare un elemento utile per le strategie di ingegneria sociale.
Supporti fisici e spazi pubblici
Una delle caratteristiche più interessanti del quishing è la possibilità di trasferire l’attacco dal mondo digitale a quello fisico.
I criminali possono ricorrere al tampering, cioè alla manomissione o sostituzione di un elemento legittimo, applicando un adesivo contenente un QR Code fraudolento sopra quello originale. L’utente, vedendo un codice collocato in un contesto apparentemente affidabile, può essere portato a considerarlo autentico senza effettuare ulteriori verifiche.
Questo tipo di manipolazione può riguardare parchimetri, colonnine di ricarica per veicoli elettrici, sistemi di bike sharing e altri servizi di mobilità, dove il QR Code può essere utilizzato per effettuare pagamenti o accedere rapidamente a un servizio.
Anche bar, ristoranti e strutture ricettive possono diventare bersagli. Un codice contraffatto applicato su un tavolo potrebbe indirizzare il cliente verso un falso menu digitale oppure verso una pagina di pagamento controllata dai truffatori.
Particolarmente efficace può essere inoltre l’impiego di false multe, avvisi di pagamento o comunicazioni di mancata consegna. Un documento lasciato sul parabrezza o inserito nella cassetta postale può contenere un QR Code che invita a regolarizzare immediatamente una presunta posizione, sfruttando il timore di una sanzione o la necessità di ricevere una spedizione.
QR Code malevoli possono comparire anche su distributori automatici, biglietterie e altri dispositivi accessibili al pubblico, magari presentati come strumenti per ottenere assistenza, applicare uno sconto o completare una procedura.
Materiale pubblicitario e informativo
Il quishing può sfruttare anche manifesti, volantini, brochure, riviste e inserzioni pubblicitarie. In questi casi il QR Code diventa il punto di passaggio tra un supporto fisico e una pagina web.
L’esca può essere rappresentata da un’offerta particolarmente vantaggiosa, da un concorso a premi, da un’opportunità di lavoro o da informazioni relative a un evento. Il messaggio non deve necessariamente apparire minaccioso: anche curiosità, convenienza e interesse personale possono essere utilizzati come strumenti di manipolazione.
La varietà dei contesti dimostra quindi che non è sufficiente diffidare dei QR Code ricevuti tramite email. Un codice malevolo può trovarsi anche in un luogo o in un oggetto che, a prima vista, sembra completamente affidabile. Per questo motivo la verifica della destinazione deve diventare una buona pratica indipendentemente dal canale attraverso il quale si incontra il QR Code.
Quishing e phishing: quali sono le differenze
Quishing e phishing condividono lo stesso obiettivo: indurre l’utente a compiere un’azione che può compromettere la sicurezza dei suoi dati o del suo account. La principale differenza riguarda però il modo in cui la vittima viene condotta verso il contenuto malevolo.
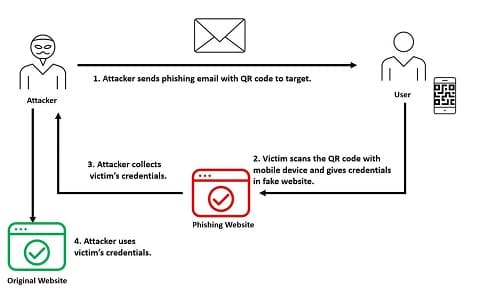
Quishing e phishing
Nel phishing tradizionale, l’attacco utilizza generalmente un collegamento testuale contenuto in un’email, in un messaggio o in una pagina web. L’utente può spesso visualizzare l’indirizzo del collegamento e, almeno in teoria, verificarne la destinazione prima di aprirlo.
Nel quishing, invece, il collegamento è incorporato in un QR Code. La destinazione non è immediatamente leggibile dall’utente e viene visualizzata soltanto dopo la scansione. Questo introduce un ulteriore passaggio che può rendere più difficile riconoscere una pagina fraudolenta.
Entrambe le tecniche fanno ampio uso di ingegneria sociale, ricorrendo a messaggi che simulano comunicazioni di banche, aziende, servizi online o altre organizzazioni affidabili. Inoltre, i due approcci possono essere combinati: un’email di phishing, per esempio, può contenere un QR Code che conduce a una pagina progettata per sottrarre credenziali.
Il QR Code, quindi, non rappresenta di per sé una minaccia: il rischio dipende dal collegamento a cui indirizza e dal contesto in cui viene utilizzato.
Perché il Quishing è difficile da riconoscere
Il quishing è particolarmente insidioso perché combina una caratteristica tecnica del QR Code con alcuni meccanismi psicologici tipici dell’ingegneria sociale. Il codice, infatti, può nascondere la destinazione del collegamento alla vista dell’utente, mentre il contesto nel quale viene presentato può indurlo a considerare la scansione un’operazione sicura e abituale.
Limiti dei controlli di sicurezza
I sistemi antispam e gli strumenti di sicurezza informatica possono analizzare il contenuto delle email, gli URL presenti nei messaggi e altri indicatori associati alle campagne fraudolente. Un QR Code introduce però un ulteriore livello di complessità, perché l’indirizzo web non viene necessariamente presentato come testo direttamente analizzabile dall’utente.
Un codice QR inserito come immagine, per esempio, non mostra visivamente l’URL al destinatario. I sistemi di sicurezza più avanzati possono utilizzare tecniche di analisi delle immagini e di riconoscimento del contenuto, ma la presenza del codice rappresenta comunque un elemento aggiuntivo da interpretare.
Per questo motivo il quishing può riuscire, in determinati contesti, a rendere meno immediata l’individuazione della destinazione malevola rispetto a un normale link sospetto visualizzato direttamente nel messaggio.
Dallo schermo del computer allo smartphone
Un’altra caratteristica tipica del quishing è lo spostamento dell’interazione da un dispositivo a un altro.
Un QR Code visualizzato sul computer può essere scansionato con lo smartphone, trasferendo così l’utente dal browser e dall’ambiente di sicurezza del computer a quello del dispositivo mobile. In un contesto aziendale questo può significare passare da una rete sottoposta a specifici controlli di sicurezza a una connessione mobile o a una rete Wi-Fi differente.
Anche la visualizzazione sullo smartphone può influire sulla capacità di individuare una frode. Gli schermi più piccoli e le interfacce semplificate possono rendere meno evidente un URL anomalo, soprattutto quando l’utente presta maggiore attenzione al contenuto della pagina che all’indirizzo visualizzato.
Psicologia e ingegneria sociale
La difficoltà di riconoscere il quishing non è soltanto tecnologica. Il fattore umano rimane centrale, come avviene nelle altre forme di phishing.
Un QR Code, infatti, non permette all’occhio umano di comprendere direttamente quale URL contenga. L’utente deve prima eseguire la scansione per conoscere la destinazione. Questo crea una situazione nella quale la verifica dell’indirizzo avviene dopo il primo passo dell’interazione, anziché prima.
A ciò si aggiunge l’abitudine. QR Code vengono ormai utilizzati quotidianamente per consultare menu, accedere a siti web, ottenere informazioni, utilizzare servizi e completare pagamenti. Questa familiarità può trasformare la scansione in un gesto automatico, riducendo l’attenzione prestata alla provenienza del codice.
I criminali sfruttano inoltre la manipolazione emotiva. Un messaggio che comunica che un account sta per essere bloccato, che un pagamento deve essere confermato o che una presunta sanzione può essere pagata entro poche ore mira a creare urgenza e ridurre il tempo dedicato alle verifiche.
Offuscamento e reindirizzamenti
Anche quando l’utente presta attenzione alla destinazione mostrata dallo smartphone, l’indirizzo può essere reso meno trasparente attraverso URL abbreviati, reindirizzamenti e altri meccanismi tecnici.
Un URL abbreviato può nascondere la destinazione finale dietro un indirizzo apparentemente innocuo. I reindirizzamenti possono invece far transitare l’utente attraverso uno o più indirizzi prima di raggiungere la pagina fraudolenta.
Queste tecniche non rendono automaticamente un QR Code pericoloso, ma possono complicare la verifica della destinazione e aumentare l’efficacia dell’inganno.
Quishing: minaccia che combina tecnologia e comportamento
La forza del quishing deriva quindi dalla combinazione di più fattori: un collegamento nascosto all’interno di un codice grafico, la possibilità di spostare l’interazione su un altro dispositivo, tecniche di offuscamento e manipolazione psicologica.
Per questo motivo la protezione non può dipendere esclusivamente dai sistemi automatici. La capacità dell’utente di fermarsi, verificare la provenienza del QR Code e controllare la destinazione prima di inserire informazioni sensibili rimane una componente essenziale della sicurezza.
Come proteggersi dal Quishing
Proteggersi dal quishing richiede soprattutto di applicare ai QR Code gli stessi criteri di prudenza utilizzati per i collegamenti ricevuti tramite email, SMS e messaggistica istantanea. La scansione di un codice dovrebbe essere considerata l’equivalente dell’apertura di un link: prima di procedere è quindi opportuno verificarne la provenienza e, quando possibile, la destinazione.
-
Controllare la destinazione prima di aprirla
Gli smartphone moderni mostrano generalmente l’indirizzo web associato al QR Code prima di aprirlo. Questa anteprima rappresenta un’importante occasione per verificare la destinazione.
È opportuno controllare attentamente il nome del dominio e verificare che sia scritto correttamente. I criminali possono utilizzare indirizzi molto simili a quelli autentici, modificando una lettera, sostituendone un’altra con un carattere graficamente simile oppure aggiungendo elementi che possono trarre in inganno.
Particolare cautela deve essere riservata agli URL abbreviati, soprattutto quando il QR Code viene utilizzato per operazioni finanziarie o per accedere a servizi istituzionali. Un indirizzo abbreviato non è necessariamente fraudolento, ma rende più difficile verificare immediatamente la destinazione finale.
-
Utilizzare i canali ufficiali
Se un QR Code conduce a una pagina di login, a un sistema di pagamento o a una richiesta di inserimento di informazioni sensibili, è preferibile interrompere la procedura e accedere autonomamente al servizio.
In questi casi si può digitare manualmente l’indirizzo ufficiale nel browser oppure utilizzare l’applicazione ufficiale già installata sullo smartphone. Questa semplice abitudine elimina il collegamento tra l’operazione e il QR Code potenzialmente fraudolento.
-
Controllare i QR Code negli spazi pubblici
Quando il codice si trova su un parchimetro, una colonnina di ricarica, un distributore automatico o un tavolo di ristorante, è utile osservare attentamente il supporto prima della scansione.
Un adesivo sovrapposto, un QR Code applicato in modo anomalo, segni di manomissione o differenze rispetto agli altri elementi del dispositivo possono rappresentare segnali di tampering. In presenza di dubbi è preferibile non effettuare la scansione e segnalare l’anomalia al gestore del servizio.
-
Non inserire dati sensibili senza verifiche
Una delle regole fondamentali è non fornire password, dati bancari, numeri di carta o codici di autenticazione soltanto perché richiesti da una pagina raggiunta attraverso un QR Code.
Il rischio aumenta quando la richiesta è accompagnata da messaggi che fanno leva sull’urgenza, come la minaccia di un blocco dell’account o la richiesta di effettuare immediatamente un pagamento.
-
Utilizzare sistemi di autenticazione più sicuri
L’impiego di sistemi di autenticazione resistenti al phishing, come le passkey, può ridurre significativamente il rischio che una password rubata attraverso una pagina fraudolenta venga utilizzata per accedere all’account.
Anche l’autenticazione a più fattori rappresenta una protezione aggiuntiva. Tuttavia, non tutti i metodi offrono lo stesso livello di resistenza al phishing: l’utilizzo di un secondo fattore non rende automaticamente immune un account dagli attacchi.
-
Mantenere aggiornato lo smartphone
Sistema operativo, browser e applicazioni devono essere mantenuti aggiornati. Gli aggiornamenti possono infatti correggere vulnerabilità di sicurezza che potrebbero essere sfruttate attraverso pagine web o applicazioni malevole.
È inoltre opportuno evitare di installare applicazioni provenienti da fonti non ufficiali. La semplice scansione di un QR Code non equivale all’installazione automatica di un malware, ma una pagina fraudolenta può cercare di convincere l’utente a scaricare e installare software dannoso.
-
Utilizzare le funzioni di sicurezza del dispositivo
Browser e sistemi operativi moderni integrano generalmente meccanismi di protezione capaci di segnalare o bloccare alcune pagine web riconosciute come pericolose. Anche eventuali soluzioni di sicurezza mobile possono fornire un ulteriore livello di protezione.
Questi strumenti, tuttavia, non sostituiscono la verifica dell’utente. Un sito fraudolento appena creato o non ancora segnalato potrebbe infatti non essere immediatamente riconosciuto.
La regola fondamentale per proteggersi dal quishing
Non esiste un QR Code intrinsecamente sicuro soltanto perché è presentato all’interno di un contesto apparentemente affidabile. Il codice deve essere considerato un semplice mezzo per raggiungere una destinazione web, che deve essere verificata prima di fornire informazioni personali o effettuare operazioni sensibili.
Fermarsi qualche secondo per controllare la provenienza del codice, l’indirizzo web e la legittimità della richiesta può essere sufficiente per interrompere una catena di attacco prima che produca conseguenze.

